كاسبرسكي تكشف عن برمجية CrystalX RAT الخبيثة التي تسرق بيانات الضحايا وتسخر منهم
لا تكتفي برمجية طروادة الجديدة للوصول عن بعد (RAT) بسرقة المعلومات من ضحاياها والتجسس الكامل عليهم، بل تسخر أيضاً منهم.
كشف فريق البحث والتحليل العالمي في كاسبرسكي (GReAT) عن حملة خبيثة توزّع برمجية لم تكتشف سابقاً من برمجيات حصان طروادة للوصول عن بعد (RAT)، وهي إلى ذلك تتميز بمجموعة واسعة من الخصائص. ولا تكتفي هذه البرمجية بأداء الوظائف التقليدية المعتادة في برمجيات طروادة للوصول عن بعد، بل تجمع بين وظائف متعددة منها: سرقة البيانات، وتسجيل ضغطات المفاتيح، والتلاعب بمحتوى الحافظة، والتجسس. ويبيع المجرمون السيبرانيون هذه البرمجية وفق نموذج «البرمجيات الخبيثة كخدمة» (MaaS)، ويروجون لها كثيراً في منصة يوتيوب وتطبيق تيليجرام، مما يزيد احتمالية استخدامها من شريحة أوسع من الجهات، بما في ذلك المستخدمون الأقل خبرة.
بفضل قدرتها على سرقة البيانات، يمكن لهذه البرمجية الخبيثة جمع شريحة متنوعة من بيانات الضحية؛ إذ تجمع معلومات النظام، وتستخرج بيانات تسجيل الدخول إلى حسابات تيليجرام وSteam وDiscord، فضلاً عن جمع البيانات من متصفحات المواقع الإلكترونية. وتعد هذه البرمجية تهديداً لمستخدمي العملات الرقمية لاحتوائها على أداة للتلاعب بالحافظة تعمل عبر المتصفح وتستبدل عناوين المحافظ الرقمية.
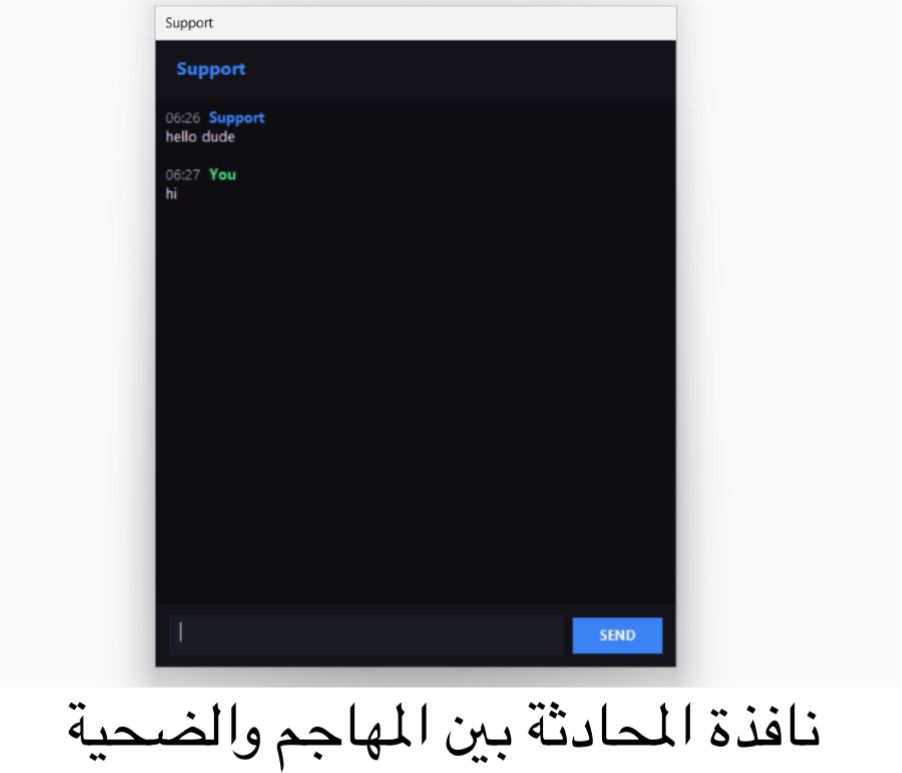
إضافة إلى سرقة البيانات، تتمتع برمجية CrystalX RAT بقدرات تجسس شاملة؛ إذ يمكنها التقاط صور للشاشة، وتسجيل المقاطع الصوتية من الميكروفون، وتسجيل الفيديوهات من كاميرا الويب وشاشة الضحية. وتتضمن أبرز ميزات برمجية CrystalX RAT خصائص «المزاح البرمجي» التي يروج لها مطوروها كثيراً؛ إذ تتيح للمشغلين التلاعب بنظام الضحية بشكل واضح عبر تحريك مؤشر الماوس، وتغيير خلفيات الشاشة، وتغيير اتجاه الشاشة، وإخفاء تطبيقات سطح المكتب، وفرض إيقاف النظام، وإرسال إشعارات ورسائل منبثقة لحظية إلى الضحية. وقد تبدو هذه الخصائص هزلية وبسيطة، لكنها تضيف بُعداً نفسياً ومقلقاً على الهجوم؛ إذ تجعل الاختراق مرئياً ومقلقاً للضحية.
نافذة المحادثة بين المهاجم والضحية
أفادت كاسبرسكي بوقوع هجمات استهدفت مستخدمين في روسيا، بيد أنّ هذه البرمجية الخبيثة قادرة على الانتشار إلى دول أخرى بسبب طريقة بيعها وتوزيعها.
يعلق على هذه المسألة ليونيد بيزفيرشينكو، وهو باحث أمني أول في فريق البحث والتحليل العالمي لدى كاسبرسكي: «تتيح هذه المجموعة المتنوعة من المميزات والوظائف وقوع اختراق شامل للضحية وفقدان خصوصيته كلياً. فعلاوة على الوصول إلى بيانات اعتماد الحسابات، يمكن استغلال البيانات المسروقة بغرض ابتزاز الضحية. وفي الوقت الراهن، لا يعرف ناقل العدوى الأولي للإصابة بهذه البرمجية، لكنها تؤثر فعلياً على عشرات الضحايا. وتكشف بيانات القياس لدينا عن إصدارات جديدة تم زرعها داخل الأنظمة، مما يشير إلى أنّ هذه البرمجية الخبيثة تخضع لعمليات تطوير وصيانة مستمرة. لذلك، نتوقع أن يزداد عدد الضحايا بشكل ملحوظ، كما نتوقع انتشاراً جغرافياً أكبر لهذه البرمجية في المستقبل القريب.»
يمكنكم الاطلاع على التقرير الكامل في موقع Securelist.com لمعرفة معلومات إضافية عن برمجية CrystalX RAT ومؤشرات اختراقها للأجهزة.
توصي كاسبرسكي باتباع النصائح التالية للمحافظة على أمنك وسلامتك:
• توخّ الحذر عند فتح أو تنزيل المرفقات المستلمة عبر البريد الإلكتروني أو تطبيقات المراسلة، فقد تحتوي على برمجيات خبيثة.
• احذر جيداً عند تحميل الألعاب. واحرص على تثبيت الألعاب وتعديلاتها من المصادر الرسمية أو المواقع الإلكترونية الموثوقة؛ فقد تحتوي المصادر غير الرسمية على برمجيات خبيثة.
• استخدام برنامجَ حمايةٍ قوياً لجميع الحواسيب والأجهزة المحمولة، مثل حل Kaspersky Premium الذي يحذرك مسبقاً ويمنع وقوع الإصابة ببرمجية خبيثة.
• قم بتفعيل خيار «إظهار امتداد الملف» في إعدادات نظام ويندوز، إذ يسهل عليك تمييز الملفات التي يحتمل أن تكون خبيثة. ونظراً لأن أحصنة طروادة هي برمجيات في الأصل، فعليك الحذر كثيراً من امتدادات الملف مثل exe، وvbs، وscr. كما يمكن أن يستخدم المجرمون السيبرانيون امتدادات أخرى للتضليل وإخفاء البرمجية الخبيثة على شكل فيديو، أو صورة، أو مستند.
• انتبه للإشعارات المرسلة عبر البريد الإلكتروني، إذ يرسل المجرمون السيبرانيون رسائل مزيفة تشبه إشعارات البريد الإلكتروني الواردة من أحد المتاجر الإلكترونية أو البنوك، ويستغلونها لدفع المستخدمين إلى النقر على رابط خبيث ونشر البرمجيات الخبيثة.