كاسبرسكي تكشف حملة تصيد متطورة تستهدف الموظفين عبر مستندات وهمية وسياسات مزيفة
اكتشفت كاسبرسكي حملة تصيد احتيالي متطورة تستهدف الموظفين عبر رسائل بريد إلكتروني مخصصة ومستندات مرفقة تتنكر على هيئة تحديثات لسياسات الموارد البشرية. تشكل هذه الحملة تطوراً ملحوظاً في أساليب التصيد الاحتيالي، حيث خصص المهاجمون محتوى الرسائل والمرفقات لاستهداف كل مستلم على حدة، مما يعكس مستوى تخصيص غير مسبوق. وكان الهدف استدراج الضحية لإدخال بيانات دخول البريد الإلكتروني للمؤسسة.
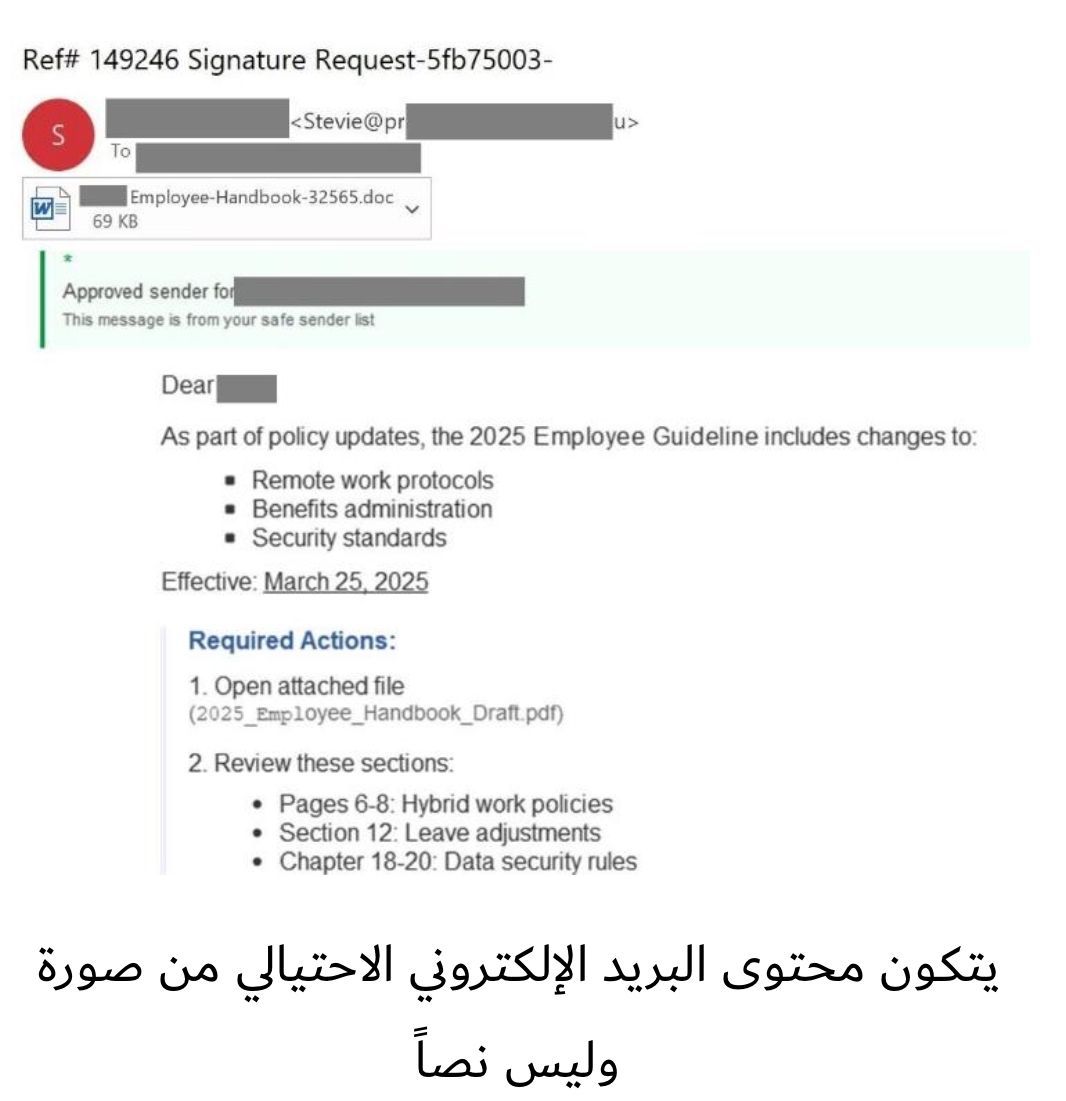
قام المهاجمون بالتحضير عبر تحليل أسماء الموظفين لجعل الحملة موجهة وأكثر إقناعاً. حيث تحتوي رسائل البريد الإلكتروني على عناصر مضللة مثل: شارة «مرسل موثّق» مزيفة لكسب الثقة، واسم المتلقي، ودعوة لفتح الملف المرفق لمراجعة بروتوكول العمل عن بُعد، وإدارة المستحقات، ومعايير الأمن. لكن محتوى البريد الإلكتروني كله في الحقيقة عبارة عن صورة فقط بدون نص فعلي؛ وذلك للتحايل على فلاتر البريد الإلكتروني.
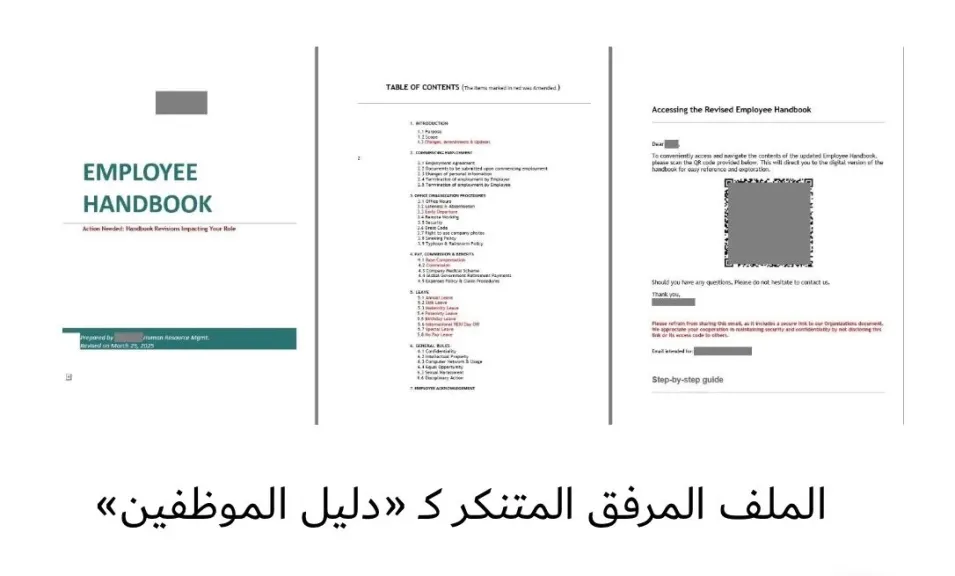
المستند المرفق، المتنكر كنسخة محدثة من «دليل الموظفين»، لا يحتوي على أي توجيهات حقيقية - فقط صفحة غلاف، وفهرس مع بنود يُزعم أنها خضعت للتحديث، مميزة باللون الأحمر، وصفحة بها رمز QR، يُفترض أنه للوصول للمستند الكامل وإرشادات عامة حول كيفية مسح رموز QR بالهاتف. واللافت أن المستند يحتوي على اسم الضحية عدة مرات لإيهامه بأن هذا المستند مُعد خصيصاً له.
وعندما يقوم الضحية بمسح رمز QR ويتبع الرابط، سيجد نفسه في صفحة احتيالية تطلب منه إدخال بيانات دخول حساب الشركة الخاص به، وهو ما يبحث عنه المهاجمون.
يعلق رومان ديدينوك، خبير مكافحة البريد العشوائي لدى كاسبرسكي: «تكشف هذه الحملة عن مستوى جديد من التعقيد في هجمات التصيد الاحتيالي، وربما نرى آلية جديدة لأتمتة الرسائل البريدية تنشئ مستنداً مرفقاً مستقلاً وصورة منفصلة لمحتوى البريد لكل مستلم. يسمح هذا الأسلوب بتوسيع نطاق الهجوم مع إمكانية تفادي أنظمة الحماية التقليدية. ويتعين على المؤسسات إعطاء الأولوية لإجراءات الأمان المتقدمة وتوعية الموظفين للتفوق على هذه التهديدات.»
لضمان سلامتك، تقدم كاسبرسكي التوصيات التالية:
استخدام حلول أمنية متخصصة على خادم بريد الشركة لاكتشاف محاولات التصيّد الاحتيالي ومنعها.
تأكد من تجهيز جميع أجهزة الموظفين، بما في ذلك الهواتف الذكية، ببرامج أمنية قوية.
أجرِ تدريبات دورية حول أساليب التصيد الاحتيالي الحديثة.
شجع الموظفين على فحص رسائل البريد الإلكتروني بدقة للكشف عن مؤشرات التصيد الاحتيالي، مثل النصوص المكونة من صور أو عناوين المستندات المتضاربة، والتأكد من صحة الطلبات بالتواصل المباشر مع إدارة الموارد البشرية.