5 خطوات لتجنب الوقوع في فخ مجرمي الإنترنت.. تعرف عليها
يتعرض عدد كبير من مستخدمي الانترنت لعمليات نصب واحتيال يومية ، حيث يتصل الناس بأصدقائهم باستخدام عبارات مسجّلة بنظام الرد الآلي لإيهامهم بأن مبلغًا كبيرًا من المال على وشك أن يُخصم من حسابهم المصرفي.
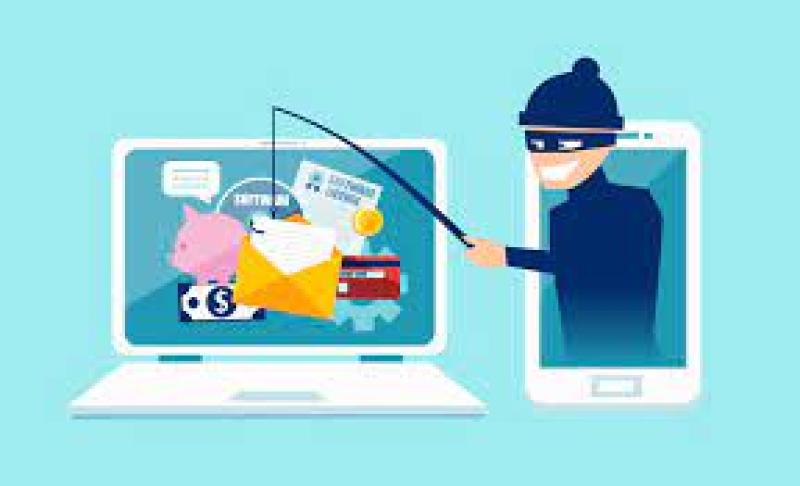
وحذّر خبراء أمن المعلومات من أن هذا "المقلب" ليس سوى تجسيد لمخطط احتيالي واقعي يُدعى Vishing، أو التصيّد الصوتي، يستخدمه مجرمو الإنترنت بنشاط. خاصة وانه تم رصد زيادة في عدد رسائل التصيّد الصوتي في يونيو، الذي شهد وحده نحو 100,000 رسالة، و رصد ما يقرب من 350,000 رسالة تصيّد عبر البريد الإلكتروني بين مارس ويونيو 2022.
ويُعدّ التصيّد الصوتي ممارسة احتيالية لإقناع الأفراد المستهدفين بالاتصال بمجرمي الإنترنت هاتفيًا والكشف عن معلوماتهم الشخصية وتفاصيل حساباتهم المصرفية. ويبدأ التصيّد الصوتي، كمعظم مخططات التصيّد، ببريد إلكتروني غير متوقع، واردٍ من متجر إلكتروني كبير أو من نظام محفظة مالية رقمية. فقد يكون رسالة من نسخة مزيفة من PayPal تخبر المستلم بأنه تلقّى طلبًا لسحب مبلغ كبير من حسابه.
ولتجنب التعرض لعمليات الاحتيال بالتصيد الصوتي يجب اتباع الخطوات التالية:
• التحقق من عنوان المرسل؛ إذ تأتي معظم رسائل البريد الإلكتروني غير المرغوب فيه من عناوين ليس لها معنى، مثل [email protected] أو شيء من هذا القبيل. وبالإمكان مشاهدة عنوان البريد الإلكتروني للمرسل بتمرير مؤشر الماوس فوق اسمه. ويمكن وضع العنوان في محرك بحث للتحقق منه.
• التفكير في نوع المعلومات المطلوبة؛ فلا تتواصل المؤسسات فجأة عبر رسائل البريد الإلكتروني لتطلب معلومات شخصية، كتفاصيل الخدمات المصرفية أو بطاقات الائتمان أو رقم الضمان الاجتماعي أو أية بيانات حساسة أخرى. لذا، يجب التعامل بحذر مع الرسائل غير المرغوب فيها التي تطلب "التحقق من تفاصيل الحساب" أو "تحديث معلومات الحساب المصرفي".
• توخّي الحذر إذا كانت الرسالة تنطوي على نوع من الإلحاح؛ إذ غالبًا ما يحاول مرسلو البريد غير المرغوب فيه ممارسة الضغط باستخدام هذا التكتيك، فقد يحتوي سطر الموضوع على كلمات مثل "عاجل" أو "إجراء فوري مطلوب" للضغط على المتلقّي ودفعه للتجاوب معهم.
• التحقق من القواعد النحوية والإملائية يظلّ طريقة فعالة لتمييز محاولات الاحتيال؛ فالأخطاء الكتابية دلالات تبعث على الريبة. وكذلك شأن الصياغة الغريبة أو البنية غير العادية للرسالة، والتي قد تنتج عن "ترجمة" البريد الإلكتروني، ولا سيما الترجمة الآلية.
• تثبيت حلّ أمني موثوق به واتباع توصياته، ليتولّى حلّ معظم المشاكل تلقائيًا وينبّه المستخدم إذا لزم الأمر.