كاسبرسكي تكشفعن برمجية GhostContainer الجديدة تستهدف خوادم Microsoft Exchange
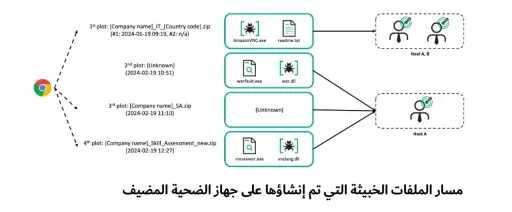
كشف فريق البحث والتحليل العالمي في كاسبرسكي(GReAT)عن برمجية جديدة مجهولة المصدر، عُرفت باسم GhostContainer. رُصدت هذه البرمجية الغير آمنةوالمصممةبحرفية عاليةوالأولى من نوعها أثناء حالة استجابة لحادث أمني (IR)، حيث استهدفت البنية التحتية لـ Exchange في المؤسسات الحكومية. ويُحتمل أن تكون البرمجية التخريبية جزءاً من حملة تهديدات متقدمةمستمرة(APT) تستهدف مؤسسات آسيويةرفيعة المستوى، بما في ذلك شركات التكنولوجيا المتقدمة.
تبين أن الملف الذي رصدته كاسبرسكي باسم App_Web_Container_1.dllأنه برنامج معقد متعدد المهام يستخدم عدة قنوات مجهولة المصدر، مع إمكانية توسيع قدراته بشكل ديناميكي عبر تحميل وحدات برمجية إضافية.
بمجرد تحميله، يمنح المهاجمين تحكماً كاملاً فينظامExchange، مما يتيح مجموعة واسعة من الأنشطة الغير آمنة. ولتجنب رصده بواسطة الحلول الأمنية، يستخدم عدة أساليب للتمويه ويتظاهر كمكون مشروع في النظام للاندماج مع العمليات الآمنة. بالإضافة إلى ذلك، يمكنه العمل كوكيل أو قناة اتصال، مما قد يعرض الشبكة الداخلية للتهديدات الخارجية أو يسهّل تسريب البيانات الحساسة من الأنظمة الداخلية. لذلك، يُرجح أن التجسس السيبراني هو الهدف من هذه الحملة.
يعلق سيرجي لوجكين، مدير فريق البحث والتحليل العالمي (GReAT) لمناطق آسيا والمحيط الهادئ والشرق الأوسط وتركيا وإفريقيا لدى كاسبرسكي قائلاً: «أظهر تحليلنا المتعمق أن المهاجمين يمتلكون خبرات متقدمة في اختراق منظومات Exchange واستغلال مختلفلقنواتمجهولة المصدر المرتبطة باختراق بيئات IIS و Exchange، وكذلك في تطوير وتحسين أدوات تجسس معقدة مبنية على مفاتيح متاحة للجميع. سنستمر في رصد نشاطاتهم ومدى حجم هذه الهجمات لفهم أعمق لمشهد التهديدات»
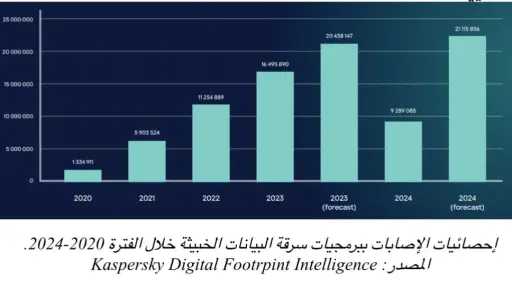
لا يمكن حالياً ربط GhostContainer بأي مجموعة معروفة من مصادر التهديد، إذ لم يكشف المهاجمون عن بنيتهم التحتية. كما تحتوي البرمجية التجسسية على مفاتيح من عدة قنوات مجهولة المصدر ومتاحة للجميع، والتي قد يستخدمها المخترقون أو مجموعات التهديدات المتقدمة في جميع أنحاء العالم. ومن الملفت أنه مع نهاية 2024، تم رصد 14,000 حزمة برمجية تجسسية في مشاريع مجهولة المصدر - بارتفاع 48% مقارنة بنهاية 2023 - مما يؤكد تصاعد التهديدات في هذا القطاع.
يمكن قراءة التقرير كاملاً على موقع Securelist.com
لتجنب الوقوع ضحية لهجوم موجه من قبل مصدر تهديد معروف أو مجهول، يوصي باحثو كاسبرسكي بتطبيق الإجراءات التالية:
• تزويد فريق مركز العمليات الأمني (SOC) بإمكانية الوصول إلى أحدث معلومات التهديدات (TI). تُعد منصة Kaspersky Threat Intelligence Portal نقطة وصول موحدة إلى معلومات التهديدات الخاصة بالشركة، وتقدم بيانات ورؤى عن الهجمات السيبرانية التي جمعتها كاسبرسكي على مدار أكثر من 20 عاماً.
• عزز مهارات فريق الأمن السيبراني لديك للتعامل مع أحدث التهديدات الموجهة عبر منصة كاسبرسكي للتدريب عبر الإنترنت التي أعدها خبراء فريق البحث والتحليل العالمي.
• لضمان الرصد والتحقيق والمعالجة السريعة للحوادث الأمنية على مستوى الأجهزة ، اعتمد حلول الاكتشاف والاستجابة في الوقت المناسب مثل Kaspersky Endpoint Detection and Response.
• بجانب توفير الحماية الأساسية لنقاط البداية والنهاية، قم بتطبيق حل أمني مخصص للمؤسسات يتيح الكشف المبكر عن التهديدات المتقدمة على مستوى الشبكة، مثل Kaspersky Anti Targeted Attack Platform.
• نظراً لبدء الكثير من الهجمات الموجهة بالتصيد الاحتيالي أو أساليب الهندسة الاجتماعية المتقدمة، بادر بتقديم برامج التوعية الأمنية وتعليم المهارات العملية لفريقك - مثل استخدام منصة Kaspersky Automated Security Awareness Platform.