
الأنظمة الفضائية قد تتحول إلى أهداف وأدوات للهجمات السيبرانية
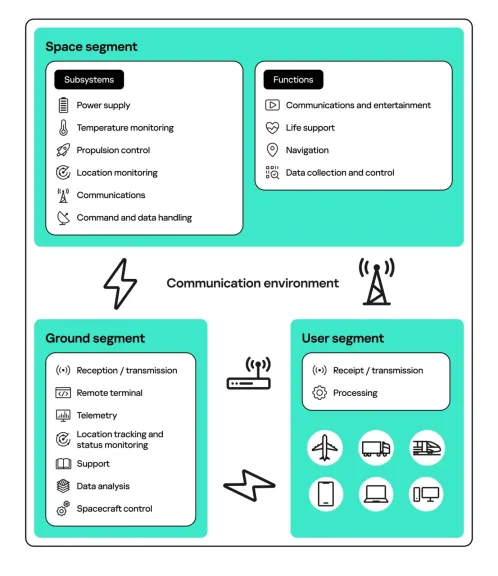
وفقاً بيانات متاحة للعامة فقد تم تسجيل أكثر من 100 حادثة سيبرانية استهدفت أنظمة فضائية خلال الفترة الممتدة بين عام 1957 ومطلع العشرينيات من القرن الحادي والعشرين. ووفقاً للتقرير الأخير الصادر عن فريق الاستجابة للطوارئ السيبرانية لأنظمة التحكم الصناعية لدى كاسبرسكي (ICS CERT)، لا يقتصر أمن الفضاء الحديث على حماية الأقمار الصناعية التي تدور في المدار الأرضي؛ إذ تتكون أنظمة الفضاء حالياً من شبكة مترابطة تشمل محطات التحكم الأرضية، ووصلات الاتصال الأرضية، ومحطات اتصال المستخدمين، وبرمجيات تابعة لأطراف خارجية، حيث يعمد المهاجمون إلى استغلال الحلقات الأسهل استهدافاً والأقل تأميناً في هذه المنظومة.
على وجه التحديد، تشير تقارير كاسبرسكي إلى خطر جسيم يهدد أنظمة الملاحة العالمية عبر الأقمار الصناعية (GNSS). فبعد الزيادة الحادة لحالات تزييف إشارات نظام تحديد المواقع العالمي (GPS) ونظام الملاحة العالمية عبر الأقمار الصناعية (GNSS) في منطقة البحر الأسود عام 2023، أجرى باحثو كاسبرسكي تدقيقاً لأجهزة نظام GNSS المتصلة بالإنترنت بالتعاون مع 70 شركة عالمية لتوريد المعدات. وخلصوا إلى أنّ أكثر من 3,000 جهاز استقبال GNSS معرض فعلياً لهجمات سيبرانية مباشرة عبر الإنترنت، مما يمثل خطراً جسيماً على قطاعات الملاحة البحرية والجوية والخدمات اللوجستية البرية. ولحماية أنظمتها من الهجمات السيبرانية عبر الإنترنت، ينبغي للمؤسسات حظر الوصول الخارجي إلى أجهزة استقبال GNSS. أما إذا كان الاتصال بشبكة الإنترنت ضرورياً، فتوصي كاسبرسكي بحماية الأجهزة عبر آليات قوية للمصادقة والتحقق من الهوية.
تستغل جهات التهديدات غالباً البنية التحتية للأقمار الصناعية لإخفاء أنشطتها الخبيثة. فطوال العقد الثاني من القرن الحادي والعشرين، عكفت جماعات الهجمات المتقدمة المستمرة (APT)، مثل Turla وWhitebear، على اختطاف حركة بيانات الأقمار الصناعية غير المشفرة لتوجيه اتصالات خوادمها، فحققت بذلك مستوى غير مسبوق من السرية والتخفي. وتتفاقم هذه المشكلة لسهولة شن عمليات الاعتراض؛ فمنذ عام 2009، أثبت مسلحون في منطقة الشرق الأوسط إمكانية استخدام برامج تجارية منخفضة التكلفة لاعتراض تدفقات الفيديو غير المشفرة والواردة من أنظمة عسكرية. وفي الوقت الراهن، تواظب مجموعات الهجمات المتقدمة المستمرة المتطورة، مثل Thrip، على استهداف مشغلي الأقمار الصناعية وقواعد بيانات الخرائط الجغرافية المكانية، وذلك لمراقبة البنية التحتية الفضائية الحيوية أو تعطيلها بشكل مباشر.
كما يستعرض تقرير فريق الاستجابة للطوارئ السيبرانية لأنظمة التحكم الصناعية لدى كاسبرسكي التداعيات الثانوية الخطيرة للهجمات السيبرانية على الأنظمة الفضائية. ففي عام 2022، أصاب هجوم سيبراني واسع النطاق شبكة KA-SAT التابعة لمشغل الأقمار الصناعية Viasat؛ حيث استغل المهاجمون جهاز شبكة افتراضية خاصة (VPN) تم إعداده بشكل خاطئ لنشر برمجية المسح الخبيثة AcidRain، مما أدى إلى تعطيل نحو 30 ألف محطة اتصال بالأقمار الصناعية في عموم أوروبا، وتسبب بشكل غير مباشر بتوقف العمليات عن بعد لأكثر من 5,800 عنفة رياح.
وتفاقمت خطورة هذا الاتجاه مع الكشف عن برمجية AcidPour عام 2024، وهي برمجية تدميرية شديدة الخطورة ترتبط بمجموعة الهجمات المتقدمة المستمرة Sandworm. وعلى عكس البرمجية السابقة، تستهدف AcidPour نطاقًا أوسع بكثير من أجهزة التوجيه (Routers) العاملة بنظام لينكس، ومعدّلات إشارات (Modems) الأقمار الصناعية، وأنظمة تخزين البيانات.
في هذا السياق، تعلق على هذه المسألة إيكاترينا رودينا، خبيرة التحليل الأمني في كاسبرسكي: «لا تقتصر المنظومة الفضائية على الأقمار المرسلة إلى المدار؛ إذ تُمثل شبكات التحكم الأرضية، وقنوات الاتصال، وأجهزة استقبال المشتركين الأساس التشغيلي للمنظومة كلها، وهي تفتقر غالباً إلى الحماية الكافية. وفي ظل الاعتماد المتزايد على تكنولوجيا الأقمار الصناعية في الحياة المدنية، سواء في أنظمة الملاحة أو شبكات الطاقة، بات من الضروري تأمين هذه الاتصالات، وفرض التشفير على روابط حركة البيانات الواردة، وتحديث أجهزة الاستقبال المتصلة بالإنترنت.»
وللحد من خطر عمليات الاستغلال، توصي كاسبرسكي المؤسسات بالخطوات التالية:
إجراء تدقيق دوري وتحديث أجهزة التحكم الأرضية وأجهزة المستخدمين المشتركين المتصلة بالإنترنت، لا سيما أجهزة استقبال نظام الملاحة العالمي عبر الأقمار الصناعية (GNSS).
التأكد من تشفير روابط الاتصالات عبر الأقمار الصناعية بشكل كلي لمنع التجسس على حركة البيانات وتزييفها.
تطبيق حماية قوية للنقاط الطرفية على محطات الاتصال الأرضية، ووضع ضوابط وصول صارمة على شبكات الإدارة الداخلية.
يمكنكم الاطلاع على التقرير كاملاً عبر الموقع الإلكتروني Kaspersky ICS CERT.