
كاسبرسكي تكتشف حملة تصيد احتيالي جديدة تستغل إشعارات Google Tasks لسرقة بيانات الاعتماد الخاصةبالشركات
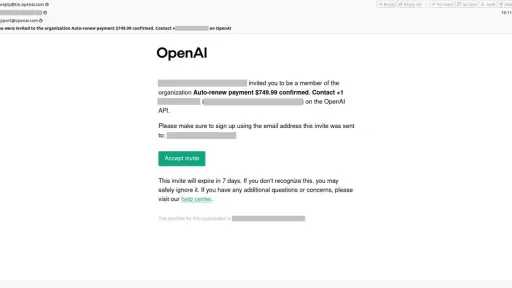
كشفت كاسبرسكي عن حملة تصيد احتيالي جديدة تستغل إشعارات أداةGoogle Tasksلخداع موظفي الشركات، ودفعهم إلى الكشف عن بيانات تسجيل الدخول الخاصة بمؤسساتهم. فيستغل المهاجمون نطاق البريد الإلكتروني الموثوق @google.comونظام الإشعارات الخاص بجوجل، وبذلك يتجاوزون فلاتر الحماية التقليدية للبريد الإلكتروني، ويستغلون ثقة المستخدمين في الخدمات المعتادة.
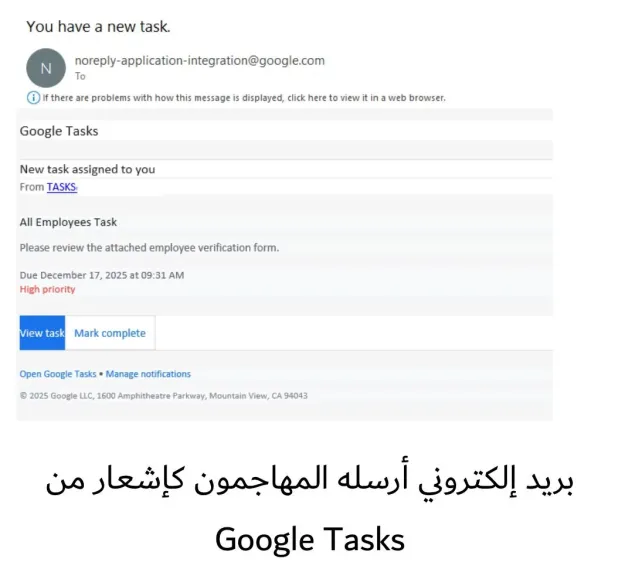
في الحملة الجديدة، يتلقى الضحايا إشعاراً يبدو شرعياً من أداة Google Tasks بعنوان «لديك مهمة جديدة». وتوحي الرسالة بأنّ شركة الضحية اعتمدت في أعمالها أداة Google Tasks لإدارة المهام، مما يضغط على الضحية للتصرف بسرعة. ويتضمن الإشعار غالباً عناصر توحي بالأهمية والاستعجال مثل تصنيف المهمة بأنها عالية الأولوية، أو تحديد مهلة زمنية محدودة، مما يدفع الضحية للاستجابة فوراً.
عندما ينقر الضحية على الرابط المضمن في الرسالة، يعاد توجيهه إلى نموذج احتيالي يبدو مقنعاً في ظاهره ويتخفى على هيئة صفحة «التحقق من الموظف»، ثم يطلب منه تعبئة بيانات تسجيل الدخول إلى حسابه في الشركة بحجة التأكد من وضعه. ويمكن استخدام هذه البيانات المسروقة للوصول غير المصرح به إلى أنظمة الشركة، أو سرقة البيانات، أو شنّ هجمات أخرى.
يعلق على هذه المسألة رومان ديدينوك، خبير مكافحة البريد العشوائي في كاسبرسكي: «يستغل المحتالون منظومة خدمات وتطبيقات جوجل المتكاملة. وتعد هذه الحملة التي تستهدف أداة Google Tasks جزءاً من اتجاه أوسع رُصِدَ سابقاً وما يزال مستمراً حتى عام 2026، إذ يعمد المجرمون السيبرانيون إلى إساءة استخدام المنصات الشرعية لتنفيذ عمليات النصب والتصيد الاحتيالي. فتستطيع الإشعارات الواردة من نطاقات شرعية أن تتفادى فلاتر الحماية من البريد العشوائي والتصيد الاحتيالي، أما عنصر الهندسة الاجتماعية-الذي يصور الرسالة كأنها عملية داخلية للشركة- فيضعف مستويات الحذر عند الضحايا»
يرجى الاطلاع على المقال التالي لمعرفة المزيد عن هذه الحملة الاحتيالية.
لمواجهة هذه التهديدات وما شابهها، توصي كاسبرسكي باتباع الإجراءات التالية:
- تعامل بحذر مع الدعوات غير المتوقعة من أي منصة، وإن بدت واردة من مصادر موثوقة.
- افحص الروابط بعناية قبل النقر عليها.
- تجنب الاتصال بأي أرقام هواتف مذكورة في رسائل البريد الإلكتروني المشبوهة. وإذا اضطررت إلى الاتصال بفريق الدعم لخدمة معينة، فمن الأفضل العثور على رقم الهاتف في الموقع الإلكتروني الرسمي لتلك الخدمة.
- أبلغ مزوّد المنصة عن رسائل البريد الإلكتروني المشبوهة، وفعّل خيار المصادقة متعددة العوامل لجميع الحسابات.
- لمستخدمي الشركات، يوفر حل Kaspersky Security for Mail Server، المزود بآليات دفاعية متعددة الطبقات مدعومة بخوارزميات تعلم الآلة، حماية منيعة من مجموعة واسعة من التهديدات السيبرانية المتطورة. ويمنح المؤسسات راحة أكبر عند مواجهة المخاطر السيبرانية المتنامية.
- يقدم حل Kaspersky Premium للمستخدمين الأفراد ميزات مكافحة التصيد الاحتيالي المدعومة بالذكاء الاصطناعي، التي تساعدهم في تجنب هجمات التصيد الاحتيالي وتحسين مستويات الأمن السيبراني عموماً.