كاسبرسكي تكشف عن عملية سرقة عملات مشفرة بقيمة 500 ألف دولار عبر برمجيات خبيثة
رصد خبراء فريق كاسبرسكي للبحث والتحليل العالمي (GReAT) حزماً برمجية مفتوحة المصدر تقوم بتحميل باب خلفي من نوع Quasar وبرنامج سرقة مخصص لسرقة العملات المشفرة. تستهدف الحزم الخبيثة بيئة تطوير Cursor AI، التي تعتمد على Visual Studio Code - وهي أداة للبرمجة مدعومة بالذكاء الاصطناعي.
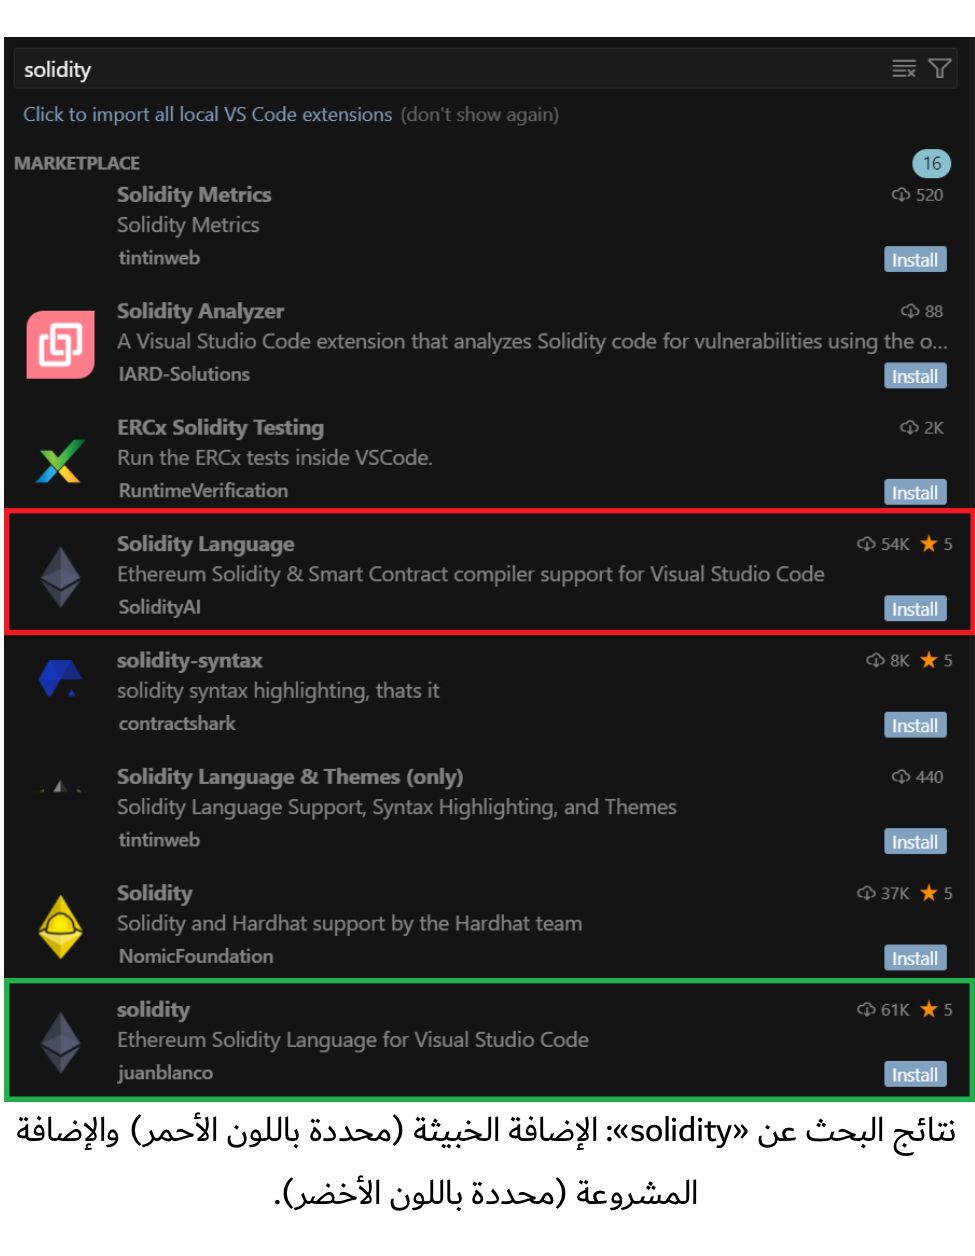
تلك الحزم الخبيثة مفتوحة المصدر عبارة عن امتدادات مستضافة في مستودع Open VSX تزعم أنها تدعم لغة برمجة Solidity. لكنها في الواقع تقوم بتحميل وتنفيذ كود خبيث على أجهزة المستخدمين.
وخلال حادث استجابة، اتصل مطور روسي مختص في سلسلة الكتل لدى كاسبرسكي بعد تثبيته لواحدة من تلك الإضافات المزيفة على جهازه، والتي مكّنت المخترقين من سرقة أصول مشفرة تقدر بنحو 500 ألف دولار.
نجح مصدر التهديد بالاحتيال على المطور عبر رفع تصنيف الحزمة البرمجية الخبيثة لتتفوق على الحزمة المشروعة. وقد حقق ذلك عبر زيادة عدد التحميلات للحزمة الخبيثة بطريقة وهمية إلى 54,000 تحميل.
عقب التثبيت، لم يحصل الضحية على أي منفعة حقيقية من الإضافة. بل تم تثبيت برمجية ScreenConnect الخبيثة على جهازه، مما أتاح لمصادر التهديد التحكم عن بُعد في جهاز الضحية. ومن خلال هذا الوصول، قاموا بتثبيت برنامج Quasar - باب خلفي مفتوح المصدر - مع برنامج سرقة يجمع البيانات من المتصفحات وتطبيقات البريد الإلكتروني ومحافظ العملات المشفرة. باستخدام هذه الأدوات، استطاعت مصادر التهديد سرقة عبارات الاسترداد الخاصة بمحفظة المطور ومن ثم سرقة العملات المشفرة من حساباته.
بعد الكشف عن الإضافة الخبيثة التي قام المطور بتحميلها تم حذفها من المستودع، إلا أن مصدر التهديد أعاد نشرها ورفع عدد مرات تحميلها بشكل وهمي إلى رقم أكبر - مليوني تحميل، مقابل 61,000 للنسخة المشروعة. وبعد طلب من كاسبرسكي تم إزالة الإضافة من المنصة بشكل نهائي.
وعلّق جورجي كوتشيرين، الباحث الأمني في فريق البحث والتحليل العالمي لدى كاسبرسكي: «تزداد صعوبة رصد حزم المصادر المفتوحة المخترقة بالعين المجردة. فمصادر التهديد تستخدم أساليب مبتكرة لتضليل الضحايا المحتملين، بمن فيهم المطورون الذين يتمتعون بفهم عميق للمخاطر السيبرانية - خاصة العاملين في مجال تطوير سلاسل الكتل. ومع توقعنا استمرار استهداف المهاجمين للمطورين، ننصح حتى المحترفين المخضرمين في مجال تكنولوجيا المعلومات باستخدام حلول أمنية متخصصة لحماية البيانات الحساسة ومنع الخسائر المالية.»
كما قام مصدر التهديد المسؤول عن الهجوم بنشر إضافات Solidity الخبيثة بنشر حزمة NPM أخرى باسم solsafe، والتي تقوم أيضاً بتنزيل ScreenConnect. وقبل أشهر قليلة، تم إصدار ثلاث إضافات خبيثة أخرى لبرنامج Visual Studio Code - هي solaibot و among-eth و blankebesxstnion - وجميعها تمت إزالتها من المستودع.
لضمان سلامتك، تقدم كاسبرسكي التوصيات التالية:
استخدام حلاً لرصد مكونات المصادر المفتوحة المستخدمة لاكتشاف أي تهديدات قد تختبئ داخلها.
إذا ساورك الشك في أن مصدر تهديد قد نجح في اختراق البنية الأساسية لشركتك، نقترح الاستعانة بخدمة Kaspersky Compromise Assessment للتحقق من وجود أي هجمات سابقة أو حالية.
التأكد من مسؤولي الحزم: تحقق من مدى مصداقية المشرف أو الجهة المسؤولة عن الحزمة. تحقق من وجود سجل منتظم للإصدارات، وتوثيق شامل، ونظام فعال لتتبع المشكلات.
واكب التهديدات الناشئة: سجل في النشرات الأمنية المرتبطة ببيئة البرمجيات مفتوحة المصدر. فكلما عرفت بالتهديد مبكراً، كانت استجابتك أسرع.