كاسبرسكي تحذر من حملة تصيد احتيالي على منصة Coinbase تستهدف مستخدمي ويندوز
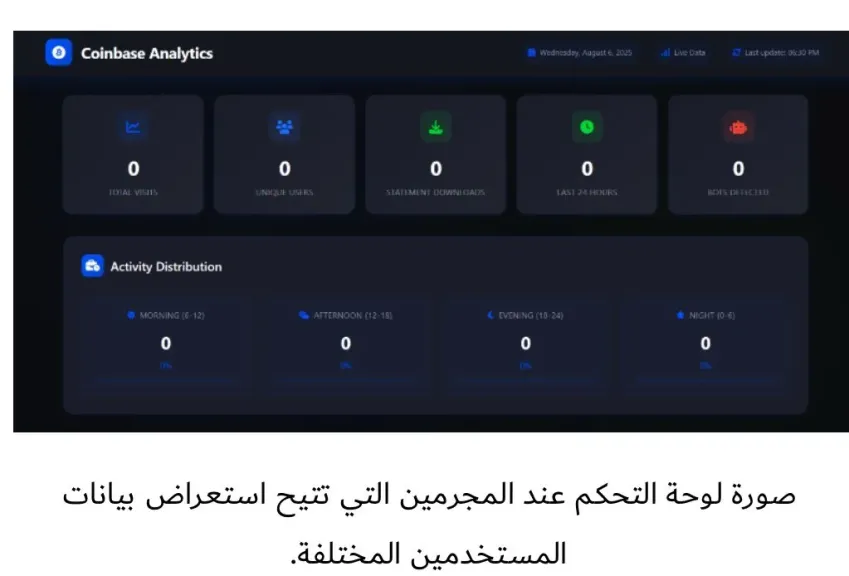
رصدت كاسبرسكي مخطط تصيد احتيالي على منصة Coinbase الشهيرة في مجال تداول العملات الرقمية المشفرة، حيث حاول المجرمون خداع المستخدمين ودفعهم لتنزيل برمجية خبيثة تتخفى على هيئة كشف حساب، مما أدى إلى فقدان بعض المستخدمين لأموالهم أو حرمانهم من الوصول إلى حساباتهم على المنصة.
بدأ الهجوم عبر رسالة بريد إلكترونية زائفة تدعو المستخدمين إلى الضغط على رابط لمراجعة كشف حسابهم في منصة Coinbase، وادّعى المهاجمون أن الاطلاع على الكشف متاح فقط من خلال أجهزة ويندوز المكتبية أو المحمولة، في محاولة لخداع المستخدمين ودفعهم إلى تنزيل الملف وفتحه على تلك الأجهزة.
وعندما يقوم المستخدمون بفتح الملف بعد تنزيله على أجهزتهم، يتم تثبيت برنامج للوصول عن بُعد يمنح المهاجمين تحكمًا كاملًا في حواسيب الضحايا.
بعد ذلك، يُطلب من المستخدمين إدخال بيانات الدخول إلى حساباتهم على منصة Coinbase، مما يمكّن المجرمين من الحصول على أسماء المستخدمين وكلمات المرور، واستخدامها لاختراق الحسابات وسرقة العملات الرقمية أو منع أصحابها من الوصول إليها.
قالت أولجا ألتوخوفا، خبيرة تحليل محتوى المواقع الإلكترونية لدى كاسبرسكي: «تذكرنا حملة التصيد الاحتيالي الأخيرة بطريقة استغلال المجرمين السيبرانيين لمنصات موثوقة، مثل Coinbase، لخداع المستخدمين، فالمجرمون يستغلون ثقة المستخدمين ويحاولون خداعهم ببرمجية خبيثة تتخفى على شكل كشف حساب وهمي. لذلك ندعو جميع المستخدمين إلى التحقق من الروابط والملفات قبل فتحها، ونحثهم على الانتباه لأنّ الخدمات الشرعية لن تطلب من المستخدم فتح روابط على أجهزة الحواسيب المكتبية أو المحمولة العاملة بنظام التشغيل ويندوز حصراً».
توصي كاسبرسكي باتباع الإجراءات التالية للحماية من التصيد الاحتيالي:
تحقق دوماً من الرسائل أو المكالمات أو الروابط غير المرغوب بها، وإنْ بدت شرعية. وامتنع كلياً عن مشاركة رموز المصادقة الثنائية.
تحقق من الفيديوهات بحثاً عن أي حركات غير طبيعية أو عروض ترويجية مبالغ فيها، فقد يكون ذلك دلالة على استخدام المجرمين لتقنية التزييف العميق.
ارفض طلبات الوصول إلى الكاميرا من المواقع غير الموثوقة، وامتنع عن رفع التواقيع الرقمية على منصات غير معروفة.
امتنع عن مشاركة التفاصيل المهمة والحساسة عبر الإنترنت، مثل صور المستندات أو بيانات العمل.
استخدم حلولاً أمنية موثوقة مثل حل Kaspersky NEXT (المخصص للشركات) أو Kaspersky Premium (المخصص للأفراد)، وذلك لحظر محاولات التصيد الاحتيالي.