كاسبرسكي تكشف عن برمجيات خبيثة على GitHub تسرق البيانات الشخصية و 485 ألف دولار من البيتكوين
كشف فريق الأبحاث والتحليل العالمي التابع لكاسبرسكي (GReAT) عن وجود مئات المستودعات مفتوحة المصدر التي تحتوي على برمجيات خبيثة متعددة المراحل تستهدف المشاركين والمستثمرين في العملات الرقمية، ضمن حملة جديدة أطلقت عليها الشركة اسم GitVenom. تتضمن المشاريع المخترقة أداة أتمتة للتفاعل مع حسابات إنستجرام، وبوت تيليجرام يسمح بإدارة محافظ بيتكوين عن بُعد، وأداة كسر حماية للعبة Valorant. تبين أن كل الوظائف المزعومة لهذه المشاريع كانت وهمية، حيث قام المجرمون السيبرانيون القائمون على الحملة بسرقة البيانات الشخصية والمصرفية والاستيلاء على عناوين المحافظ الرقمية من الذاكرة المؤقتة للنسخ واللصق. تمكن المجرمون السيبرانيون في هذه الحملة من سرقة 5 عملات بيتكوين (حوالي 485,000 دولار وقت إجراء التحقيق ).
ظلت هذه المستودعات مخزّنة لسنوات عديدة على منصة GitHub، التي تُمكّن المبرمجين من إدارة ومشاركة نصوصهم البرمجية. وقد حاول المهاجمون بشدة إظهار مستودعاتهم على GitHub على أنها مشروعة للمستخدمين المحتملين، عبر استخدام أوصاف مشاريع جذابة يُرجّح أنها تم إنشاؤها باستخدام الذكاء الاصطناعي. فمبجرد تشغيل النص البرمجي من هذه المستودعات، يتعرض جهاز الضحية للإصابة ببرمجيات خبيثة تتيح للمهاجمين السيطرة عليه عن بُعد.
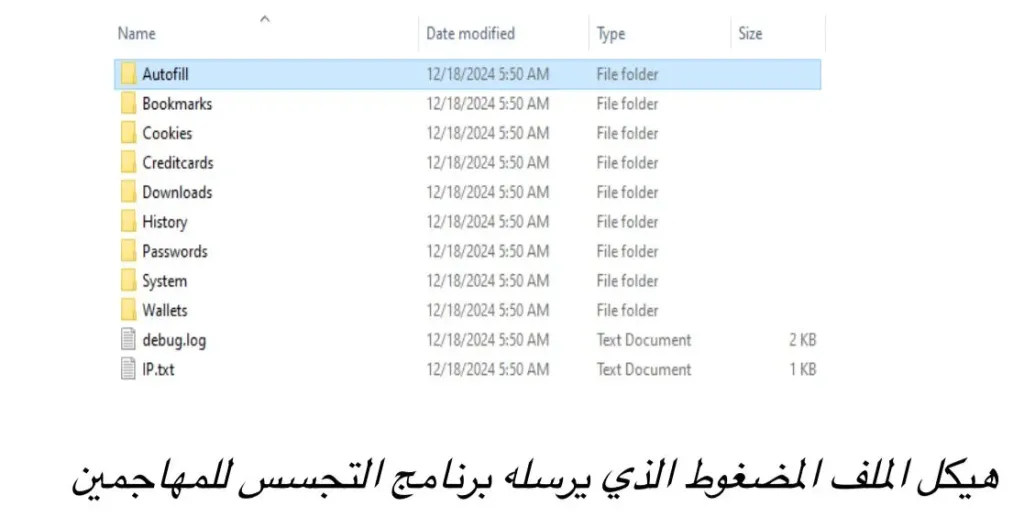
على الرغم من استخدام لغات برمجة مختلفة في كتابة المشاريع - مثل بايثون وجافا سكريبت وسي وسي++ وسي شارب - إلا أن البرمجيات الخبيثة المخبأة داخل المشاريع المصابة كانت تهدف لنفس الغاية: تحميل وتشغيل مكونات خبيثة إضافية من مستودع GitHub تُخضع الضحية لسيطرة المهاجمين. من بين هذه المكونات برنامج تجسس يجمع كلمات المرور ومعلومات الحسابات المصرفية وبيانات تسجيل الدخول المحفوظة وبيانات محافظ العملات الرقمية وسجل التصفح، ثم يضغطها في ملف بصيغة .7z ويرسلها للمهاجمين عبر تطبيق تيليجرام.
ومن بين المكونات الخبيثة التي يتم تحميلها على جهاز الضحية أدوات تحكّم عن بُعد تستخدم لمراقبة حاسوب الضحية والسيطرة عليه من خلال اتصال مشفر، بالإضافة إلى برنامج يسرق محتوى الذاكرة المؤقتة للنسخ واللصق ويبحث فيها عن عناوين محافظ العملات الرقمية ليستبدلها بعناوين يسيطر عليها المهاجمون. واللافت للانتباه أن محفظة البيتكوين الخاضعة لسيطرة المهاجمين استقبلت ما يقارب 5 بيتكوين (نحو 485 ألف دولار أمريكي في وقت التحقيق) خلال شهر نوفمبر 2024.
يُعلّق جورجي كوتشيرين، باحث الأمن السيبراني لدى فريق كاسبرسكي العالمي للأبحاث والتحليل (GReAT)، قائلاً: «نظراً لأن منصات مشاركة النصوص البرمجية مثل GitHub تُستخدم من قبل ملايين المبرمجين حول العالم، فمن المؤكد أن مصادر التهديد ستواصل استخدام البرمجيات المزيفة كوسيلة لنشر العدوى مستقبلاً. لذلك، من المهم التعامل بحذر بالغ مع تشغيل ومعالجة النصوص البرمجية التي يقدمها الآخرون. وقبل المبادرة بتشغيل هذه النصوص البرمجية أو دمجها في مشروع قائم، من الضروري فحص وتدقيق الإجراءات التي تقوم بها جيداً. بذلك، سيصبح من السهل للغاية كشف المشاريع المزيفة والحيلولة دون استغلال النصوص البرمجية الخبيثة المدسوسة لاختراق بيئة التطوير».