كاسبرسكي ترصد قرابة 900 مليون محاولة تصيّد احتيالي في 2024
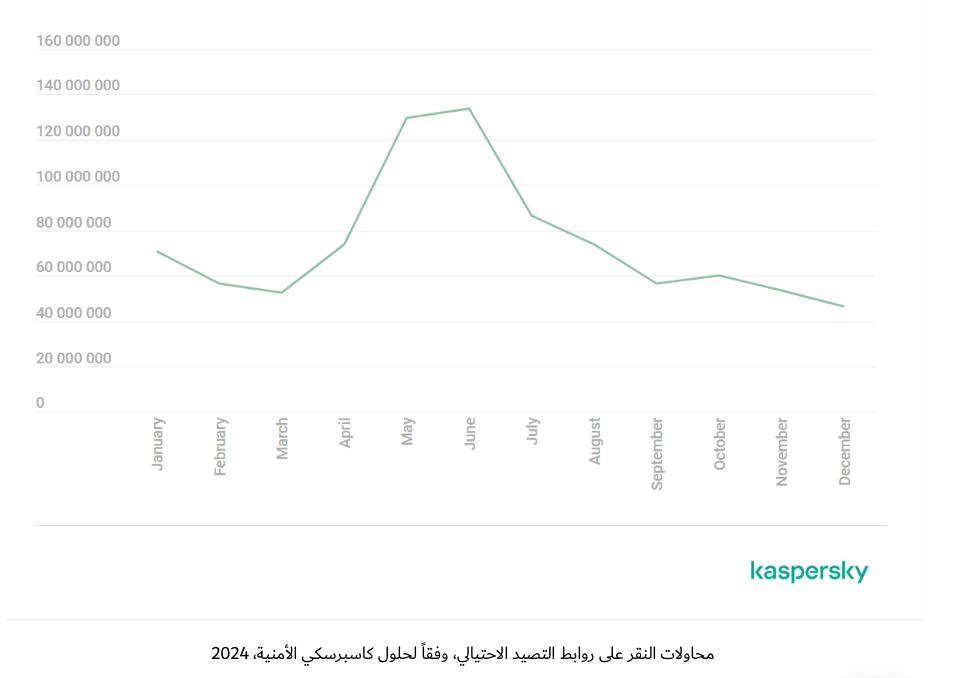
منعت حلول كاسبرسكي الأمنية أكثر من 893 مليون محاولة تصيد احتيالي في عام 2024 - بزيادة 26% عن عام 2023، حين كان قد بلغ مجموعها نحو 710 مليون محاولة. نسبة زيادة الهجمات في مصر تصل إلي49%وشهدت الفترة الممتدة بين مايو ويوليو ارتفاعاً ملحوظاً في محاولات التصيد الاحتيالي (كما يظهر في الرسم البياني أدناه) وهي ظاهرة موسمية تتزامن مع موسم السفر والعطلات، حيث يستغل المحتالون تطلّع المسافرين للحصول على أفضل العروض. وتتنوع أساليبهم بين إنشاء منصات وهمية لحجوزات الطيران والفنادق، وتسويق باقات سياحية مضللة، وإطلاق عروض ترويجية مغرية لدرجة يصعب تصديقها.
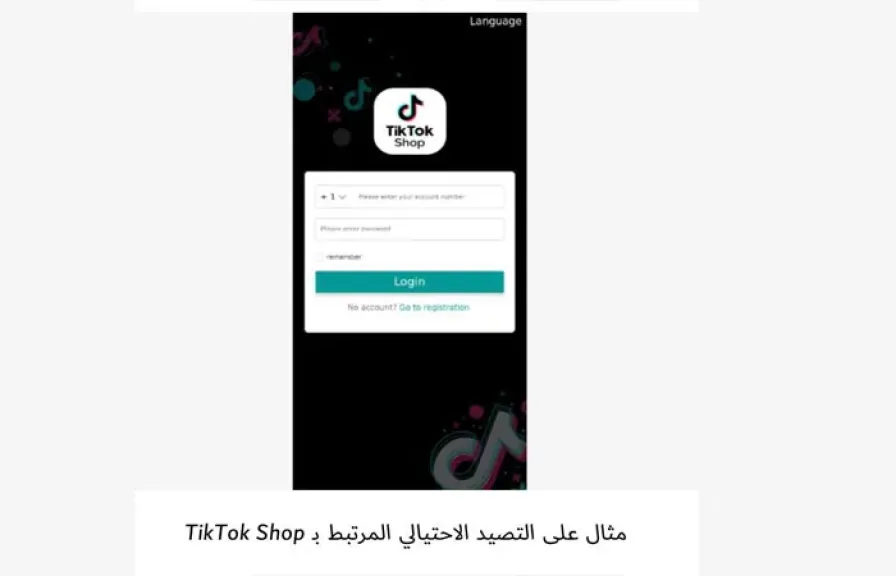
رصد الخبراء مجموعة متنوعة من مخططات التصيد الاحتيالي والخداع تهدف إلى سرقة البيانات والأموال وتثبيت برمجيات خبيثة. حيث شهد عام 2024 تزايداً في عمليات انتحال هوية المواقع الإلكترونية للعلامات التجارية المعروفة عالمياً، مثل Booking و Airbnb و TikTok و Telegram، وغيرها من المنصات الموثوقة. على سبيل المثال، هناك حملة مستمرة تستهدف مستخدمي TikTok Shop. حيث صمم المجرمون السيبرانيون صفحات تسجيل دخول وهمية بهدف الاستيلاء على معلومات تسجيل الدخول الخاصة بالبائعين. كذلك، استغل المخادعون الأخبار الرائجة، حيث نظموا مخططات احتيالية تتعلق بالمواضيع المثيرة للضجة، مثل لعبة العملات المشفرة Hamster Kombat ومحافظ TON.
كما شهد عام 2024 استفادة المخططات الاحتيالية من الصور المزيفة للمشاهير، من خلال الترويج لمسابقات وهمية تعد المعجبين بجوائز ثمينة لم تصلهم أبداً. واستمر هذا التوجه في عام 2025.
تعقبأولغا سفيستونوفا، خبيرة الأمن في كاسبرسكي على هذا الأمر قائلة:«بينما تظل الآليات الأساسية للتصيد الاحتيالي والخداع دون تغيير، يواصل المهاجمون تحسين طرق إخفاء هويتهم باستمرار. فهم يستغلون الأخبار الشائعة والمواضيع المثيرة، ويجمعون علامات تجارية من شركات مختلفة في صفحة تصيد احتيالي واحدة لتعزيز كفاءة حملاتهم. وتساعدهم أدوات الذكاء الاصطناعي في إنشاء مواقع إلكترونية مزيفة شديدة الإقناع، مما يزيد من صعوبة كشف الاحتيال. تمثّل هذه التكتيكات المتطورة خطراً متزايداً - ليس فقط على الأمن المالي، بل تمتد لتشمل حماية الهوية الشخصية. نتيجة لذلك، أصبحت اليقظة واستخدام حلول الأمن السيبراني القوية أهم من أي وقت مضى».
حملات البريد الإلكتروني العشوائي والرسائل الخبيثة
حسب بيانات كاسبرسكي، تعرّض المستخدمون الأفراد والشركات لمرفقات بريد إلكتروني خبيثة أكثر من 125 مليون مرة خلال عام 2024.
ورصد الخبراء استخدام المجرمون السيبرانيون أساليب متنوعة في حملات البريد الإلكتروني التي تستهدف الشركات. شملت هذه الأساليب إرسال رسائل بريد إلكتروني تحتوي على ملفات مضغوطة محمية بكلمة مرور تحتوي على محتوى خبيث وصور SVG متنكرة كرسومات غير ضارة، والعديد من المخططات الأخرى. على سبيل المثال، استدرج المهاجمون الضحايا للنقر على المحتوى الخبيث من خلال إشعارات قضائية مزيفة، وخصومات وهمية، وإشعارات رسمية مزورة، وغيرها من الطرق.
شكل البريد العشوائي ما يقارب نصف محتوى صناديق البريد في الشركات - حوالي 47% من إجمالي حركة البريد الإلكتروني العالمية - مسجلاً ارتفاعاً بمقدار 1.27 نقطة مئوية مقارنة بالعام السابق. ورغم أن البريد العشوائي يتضمن تهديدات بريد إلكتروني متنوعة، بما في ذلك تلك المذكورة أعلاه، إلا أنه لا يكون خبيثاً دائماً، بل يتكون معظمه من إعلانات تجارية غير مرغوب فيها.ويشير الخبراء إلى أن أبرز اتجاهات البريد العشوائي للشركات في العام الماضي تركزت حول الإعلان عن حلول الذكاء الاصطناعي، والندوات الإلكترونية المرتبطة بها، وخدمات التسويق الرقمي، ومخططات زيادة المتابعين وغيرها.
لمعرفة المزيد حول مشهد تهديدات التصيد الاحتيالي والبريد العشوائي، يمكنك زيارة موقع Securelist.com.
يقدم خبراء كاسبرسكي النصائح التالية لتجنب الوقوع ضحية لعمليات التصيد الاحتيالي أو الخداع أو الرسائل الخبيثة:
● لا تفتح الرسائل الإلكترونية ولا تنقر على الروابط إلا إذا كنت على يقين وثقة بالمُرسل.
● حتى لو بدا المُرسل مشروعاً، وكان محتوى الرسالة مريباً أو غير معتاد، فمن الأفضل التحقق من المُرسل باستخدام وسيلة تواصل أخرى.
● تأكّد من الإملاء في رابط الموقع الإلكتروني (URL) إذا ساورك الشك بأنك أمام صفحة تصيد احتيالي. في حالة التصيد الاحتيالي، غالباً ما يحتوي العنوان على أخطاء دقيقة يصعب ملاحظتها من النظرة الأولى، مثل استبدال حرف I بالرقم 1 أو حرف O بالرقم 0.
● استخدم حلاً أمنياً موثوقاً مثل Kaspersky Premium عند تصفح الويب. فبفضل وصولها إلى مصادر معلومات التهديدات الدولية، يمكن لهذه الحلول اكتشاف وحظر حملات التصيد الاحتيالي والرسائل المزعجة.