كاسبرسكي تقدم نصائح لحماية بياناتك من احتيال مرتبط بـDeepSeek
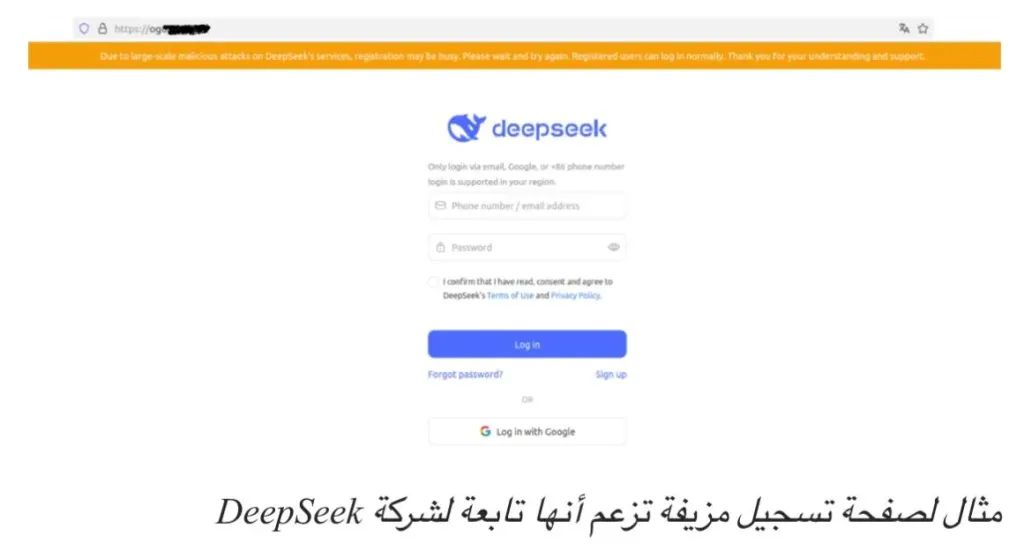
حصل مساعد الذكاء الاصطناعي الجديد، ديب سيكDeepSeek" "، على الكثير من الاهتمام في الأيام الأخيرة. وسرعان ما اكتشف خبراء كاسبرسكي نشاطات احتيالية مرتبطة به.
نظراً للأعداد الكبيرة من المستخدمين الجدد والهجوم السيبراني المزعوم على شركة DeepSeek، ثمة مشاكل تقنية في عملية تسجيل الحسابات على التطبيق والموقع الإلكتروني التابعين للشركة، حيث تفشل العديد من عمليات التسجيل حالياً. ويمكن للمجرمين السيبرانيين استغلال هذه الحالة لسرقة بيانات اعتماد المستخدمين من خلال صفحات ويب مزيفة تزعم أنها تابعة لشركة DeepSeek.
من خلال صفحات التسجيل المزيفة هذه، يمكن للمهاجمين جمع عناوين البريد الإلكتروني وكلمات المرور من المستخدمين. ويمكن استغلال بيانات الاعتماد هذه للوصول لحسابات المستخدمين، سواء عبر مساعد DeepSeek أو غيره من الخدمات (إذا كانت كلمة المرور مُستخدمة بحسابات متعددة).
بجانب ما سبق، ظهرت العديد من العملات المشفرة الجديدة التي تحاول استغلال الضجة حول DeepSeek، وباتت متاحة للبيع. وبالنظر لعدم ارتباط هذه العملات بالعلامة التجارية لشركة DeepSeek، فقيمتها السوقية تخمينية بشكل كامل.
تنتشر مخططات الخداع، مثل إنشاء رسائل بريد إلكتروني تصيدية، على نطاق واسع مع نماذج الذكاء الاصطناعي الشائعة. لذا، يجب أن ندرك أن المجرمين السيبرانيين سيسعون حتماً لاستغلال هذه الأدوات لأغراض خبيثة.
علق ليونيد بيزفيرشينكو، الباحث الأمني في فريق البحث والتحليل العالمي (GReAT) لدى كاسبرسكي: «بالنسبة لأداة DeepSeek، فهي تتميز بطبيعة مفتوحة المصدر. وفي حين تعزز الأطر مفتوحة المصدر الشفافية، والتعاون، والابتكار، إلا أنها تتضمن مخاطر أمنية وأخلاقية كبيرة. وعندما تستخدم أداةً مفتوحة المصدر، لا يمكنك التأكد من كيفية التعامل مع بياناتك دائماً، وخاصةً إذا قام شخص آخر بنشرها. ففي العام الماضي، كان استغلال البرمجيات مفتوحة المصدر اتجاهاً رئيسياً في مشهد التهديدات، حيث أطلق المجرمون السيبرانيون حملات معقدة لتضمين البرمجيات الخبيثة. وفي عام 2024، اكتشف تطبيق الفحص مفتوح المصدر خاصتنا أكثر من 12 ألف حزمة خبيثة في المستودعات المفتوحة. وبدون رقابة مركزية، يمكن لمصادر التهديد إنشاء إصدارات مُخترقة من البرمجيات أو إدخال أبواب خلفية تحت ستار أدوات لاستخدام واجهة برمجة التطبيقات الخاصة بمساعد DeepSeek، مما يشكل مخاطر جسيمةً للمستخدمين والمنظمات.»
للبقاء محمياً، توصي كاسبرسكي باتباع النصائح التالية:
تحقق بعناية من عناوين الصفحات التي تطلب بيانات اعتماد الحساب، وإن راودك شك في مصداقية موقع ما، لا تُدخل كلمة المرور.
تأكد من أن جميع كلمات المرور خاصتك قويةً وفريدةً في صياغتها، ويمكنك الاستعانة بمدير كلمات المرور لإنشائها وتخزينها.
استخدم المصادقة الثنائية دائماً في حال توافرها.
استخدم حمايةً موثوقةً للأجهزة، والحواسيب المكتبية، والهاتف لتكون محمياً من فقدان بيانات الاعتماد والبرمجيات الخبيثة.