كاسبرسكي: Lazarus تستغل ثغرة يوم الصفر في كروم لسرقة العملات المشفرة
اكتشف فريق البحث والتحليل العالمي (GReAT) لدى كاسبرسكي حملةً خبيثةً متطورةً أطلقتها مجموعة التهديدات المتقدمة المستمرة Lazarus، والتي تستهدف مستثمري العملات المشفرة في جميع أنحاء العالم. حيث استخدم المهاجمون موقع ألعاب مشفرة مزيف يستغل ثغرةً يوم صفري في متصفح Chrome لتثبيت برمجيات تجسس وسرقة بيانات اعتماد المحفظة. وقد تم تقديم هذه النتائج في قمة المحللين الأمنيين 2024.
أثناء تحليل الحوادث داخل نظام القياس عن بعد لشبكة كاسبرسكي الأمنية في مايو 2024، حدد خبراء الشركة هجوماً بواسطة البرمجية الخبيثة Manuscrypt، والذي استخدمته مجموعة Lazarus منذ عام 2013 ووثقه فريق GReAT في أكثر من 50 حملةً فريدةً تستهدف مختلف القطاعات. وكشف التحليل الإضافي عن حملة خبيثة معقدة اعتمدت بشكل كبير على أساليب الهندسة الاجتماعية والذكاء الاصطناعي التوليدي لاستهداف مستثمري العملات المشفرة.
تشتهر مجموعة Lazarus بهجماتها المتقدمة للغاية على منصات العملات المشفرة ولديها تاريخ في استخدام ثغرات اليوم الصفري. وقد اتبعت هذه الحملة المكتشفة حديثاً نفس النمط: اكتشف باحثو كاسبرسكي أن مصدر التهديد استغل ثغرتين أمنيتين، بما يشمل نوعاً غير معروف مسبقاً من الخلل في محرك V8، وهو محرك مفتوح المصدر من شركة Google يدعم لغتي JavaScript وWebAssembly. وأصلحت شركة Google ثغرة اليوم الصفري المسماة CVE-2024-4947 بعد أن أبلغت عنها كاسبرسكي. مكنت هذه الثغرة المهاجمين من تنفيذ كود عشوائي، وتجاوز الميزات الأمنية، وإجراء أنشطة خبيثة مختلفة. كما استغل المهاجمون ثغرةً أمنيةً أخرى لتجاوز حماية محرك V8 الخاصة بمتصفح Chrome.
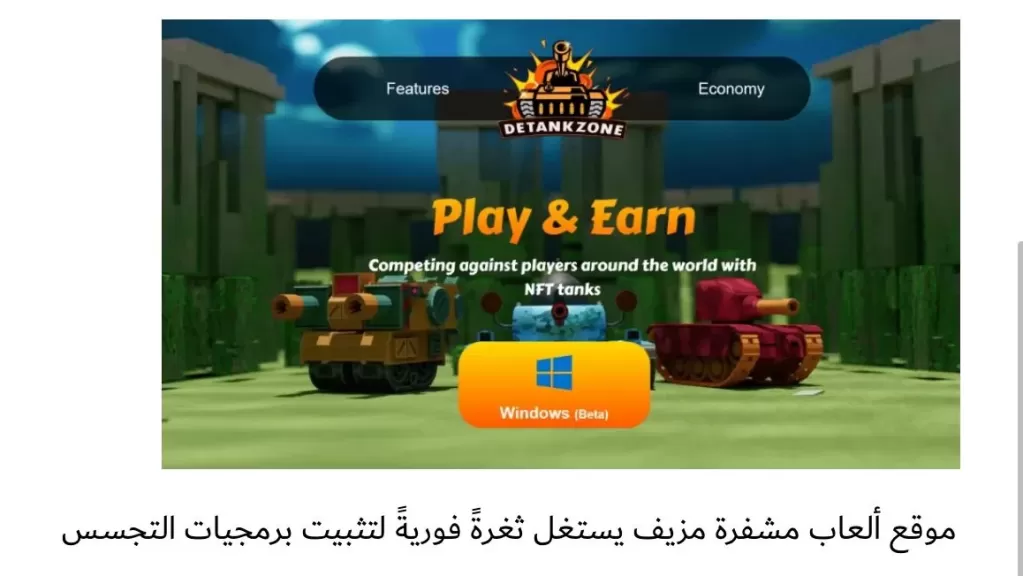
استغل المهاجمون هذه الثغرة الأمنية من خلال موقع ألعاب مشفرة مزيف مصمم بعناية، والذي يدعو المستخدمين للتنافس عالمياً باستخدام دبابات تحمل رموزاً غير قابلة للاستبدال (NFT). وركز المهاجمون على تعزيز الثقة بموقعهم المزيف لتعظيم فاعلية الحملة عبر إضفاء تفاصيل تجعل الأنشطة الترويجية حقيقيةً قدر الإمكان. بجانب ما سبق، أنشأ المهاجمون حسابات وسائل تواصل اجتماعي عبر منصة X، والمعروفة سابقاً باسم Twitter، ومنصة LinkedIn للترويج للعبة خلال الأشهر السابقة، حيث استخدموا صوراً مولدةً بالذكاء الاصطناعي لتعزيز المصداقية. ونجحت مجموعة Lazarus في دمج الذكاء الاصطناعي التوليدي في عملياتها، ويتوقع خبراء كاسبرسكي أن يقوم المهاجمون بتنفيذ هجمات أكثر تطوراً باستخدام هذه التقنية.
كما حاول المهاجمون إشراك المؤثرين في مجال العملات المشفرة لتعزيز الترويج، مستفيدين من وجودهم على وسائل التواصل الاجتماعي، ولم يقتصر ذلك على نشر التهديد، بل تضمن استهداف حسابات المؤثرين المشفرة مباشرةً أيضاً.
قال بوريس لارين، الباحث الأمني الرئيسي في فريق البحث والتحليل العالمي (GReAT) لدى كاسبرسكي: «رغم أننا سبق وشهدنا مصادر تهديدات متقدمة مستمرة تسعى لتحقيق مكاسب مالية، فقد كانت هذه الحملة فريدة من نوعها. إذ تجاوز المهاجمون التكتيكات التقليدية، واستخدموا لعبةً كاملةً تستغل ثغرة يوم صفري في متصفح Chrome لإصابة الأنظمة المستهدفة. بالنسبة لمصادر التهديد سيئة السمعة مثل مجموعة Lazarus، فقد تؤدي الإجراءات غير الضارة في ظاهرها، مثل النقر فوق رابط على شبكة اجتماعية أو في رسالة بريد إلكتروني، لاختراق كامل لحاسوب شخصي أو شبكة مؤسسة كاملة. ويشير الجهد الكبير المبذول في هذه الحملة للخطط الطموحة لمصادر التهديد، والتأثير الفعلي الذي قد يكون أوسع نطاقاً بكثير، مما قد يؤثر على المستخدمين والشركات في جميع أنحاء العالم.»
اكتشف خبراء كاسبرسكي لعبةً مشروعةً يبدو أنها كانت النموذج الذي استخدمه المهاجمون لبناء إصدارهم الخبيث. وبعد وقت قصير من إطلاق المهاجمين لحملة ترويجية للعبة، زعم مطورو اللعبة الحقيقيون أن 20 ألف دولار أمريكي من العملات المشفرة قد تم تحويلها خارج محفظتهم. وكان شعار وتصميم اللعبة المزيفة مقاربين للعبة الأصليين، مع اختلاف موضع الشعار وجودته البصرية. ونظراً لتشابه الكود وتداخله، أكد خبراء كاسبرسكي أن أعضاء مجموعة Lazarus بذلوا جهوداً عظيمةً لإضفاء المصداقية على هجومهم. فقد طوروا لعبةً مزيفةً بواسطة كود مصدري مسروق واستبدلوا شعارات اللعبة المشروعة وجميع إشاراتها لتعزيز موثوقية نسختهم شبه المطابقة.