كاسبرسكي تكشف عن حملة احتيال إلكترونية تستهدف مستخدمي العملات الرقمية عبر نماذج Google
اكتشف باحثو كاسبرسكي موجة جديدة من هجمات الاحتيال التي تستخدم نماذج Google لاستهداف مستخدمي العملات الرقمية. بعد معرفة عنوان البريد الإلكتروني للضحية المحتملة، يقوم المهاجمون بإرسال رسالة احتيالية عبر نماذج Google ، مصمّمة لتبدو وكأنها إشعار من خدمة تبادل عملات رقمية. يُدعى المستخدم لتلقي تحويل مزعوم بالعملات الرقمية من خلال اتباع رابط لموقع إلكتروني، حيث يُطلب منه التواصل مع "دعم البلوك تشين" ودفع "عمولة" بالعملات الرقمية للحصول على التحويل. اتباع هذه التعليمات قد يؤدي إلى فقدان الأموال، حيث إن قصة "التحويل" بأكملها هي مجرد خدعة.
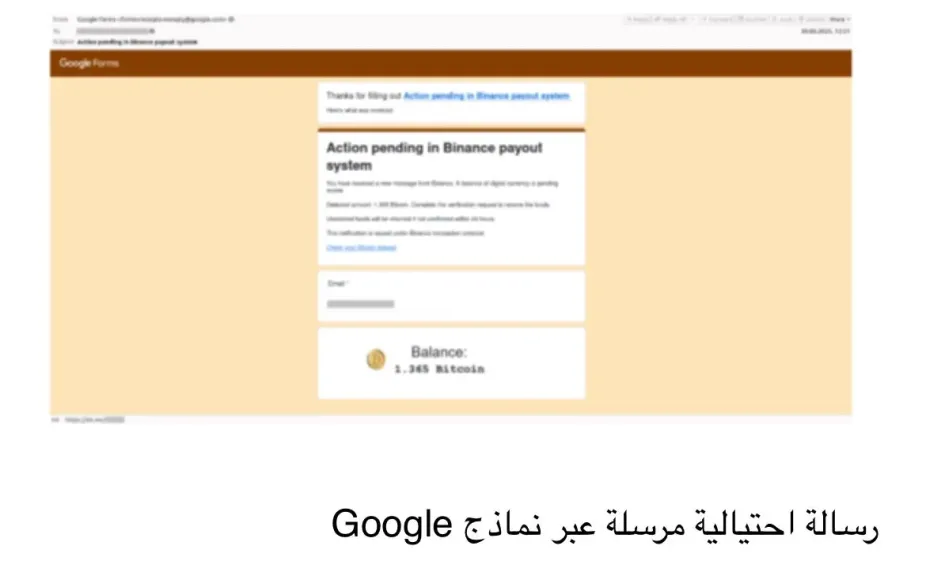
استخدم المهاجمون نماذج Google وهي أداة مجانية لإنشاء الاستبيانات عبر الإنترنت — لإنشاء نموذج قصير يحتوي على خانة واحدة فقط: عنوان البريد الإلكتروني. ثم يقوم المهاجمون بإدخال عنوان الضحية في النموذج، وتقوم Google Forms بإرسال تأكيد تقديم النموذج تلقائيًا إلى الضحية. وقد صمم المهاجمون هذا الإشعار ليبدو وكأنه رسالة من خدمة معاملات العملات الرقمية، تتضمن مبلغًا مزعوماً سيتم تحويله، وتحث المستخدم على النقر على الرابط لاستلام التحويل قبل أن "ينتهي صلاحيته".
رسالة احتيالية مرسلة عبر نماذج Google
تتضمن الرسالة الاحتيالية عناصر من نماذج Google ، مثل رأس يحتوي على شعار Google Forms ، ورابط للنموذج (الذي لم يملأه المستخدم)، والقيمة التي تم إدخالها. يعتمد المهاجمون على مرور الرسالة عبر فلاتر البريد العشوائي كونها صادرة من عنوان Google موثوق، كما يتم خداع المستخدم من خلال عنوان جذّاب.
يعلّق أندريه كوفتيون، مدير مجموعة حماية البريد الإلكتروني لدى كاسبرسكي، قائلًا:
"تُظهر هذه الحملة استغلالًا خبيثًا لمنصة موثوقة وشائعة الاستخدام لتنفيذ هجمات احتيالية تستهدف مستخدمي العملات الرقمية. من خلال إنشاء رسائل تأكيد تقديم مزورة تُحاكي الإشعارات الشرعية من منصات تبادل العملات الرقمية، استغل المهاجمون مصداقية المنصة لتجاوز فلاتر البريد الإلكتروني، كما استغلوا عدم إلمام الضحية بشكل هذه الرسائل لخداعهم للكشف عن بيانات حساسة لمحافظهم الرقمية. من الضروري أن يتحقق المستخدمون من مصادر الرسائل الإلكترونية، ويفحصوا الروابط بعناية، ويعتمدوا على تدابير أمان قوية لحماية أصولهم الرقمية."
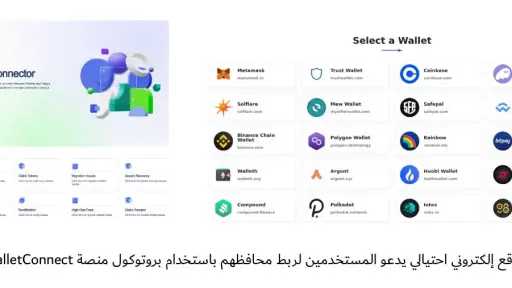
بعد النقر على الرابط في الرسالة، يتم توجيه المستخدم إلى موقع احتيالي يُحاكي منصة معاملات عملات رقمية.
ولتفادي الوقوع ضحية لمثل هذه الهجمات، توصي كاسبرسكي بما يلي:
• لا تضغط على الروابط في الرسائل التي لم تكن تتوقعها.
• تحقق من أي سمات غير معتادة في الرسالة، مثل تلك المرتبطة بنماذج Google التي تم ذكرها أعلاه.
• قم بتثبيت حل أمني موثوق مثل Kaspersky Premiumلمنع فتح المواقع الاحتيالية.