كاسبرسكي تكشف عن برمجية خبيثة سرّبت بيانات أكثر من 2 مليون بطاقة مصرفية
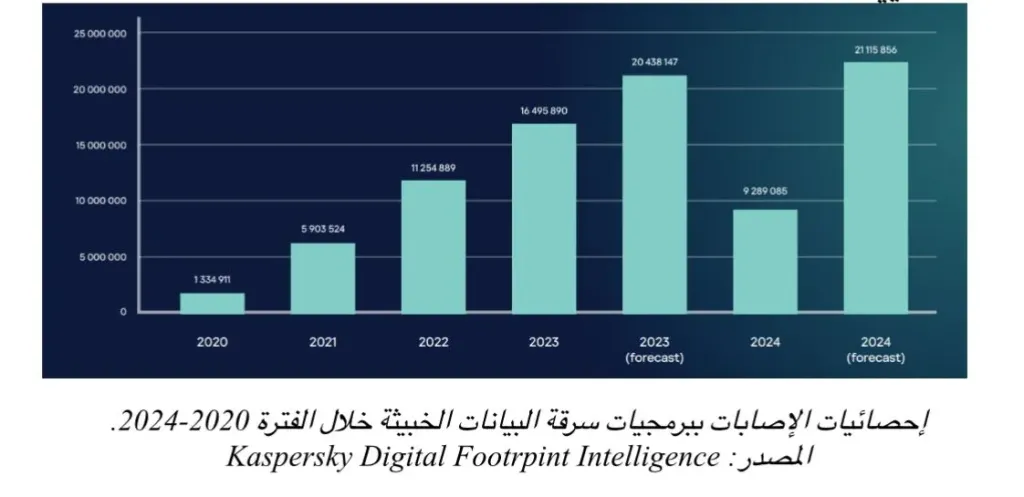
كشفت خدمة Kaspersky Digital Footprint Intelligence أن نحو 2.3 مليون بطاقة مصرفية تم تسريبها عبر الإنترنت المظلم، وذلك استناداً إلى تحليل سجلات البرمجيات الخبيثة المتخصصة في سرقة البيانات خلال الفترة 2023-2024. وتشير الإحصائيات إلى أن واحدة من كل 14 إصابة ببرمجيات سرقة المعلومات (infostealer) تؤدي إلى سرقة بيانات البطاقات الائتمانية، حيث تم اختراق ما يقرب من 26 مليون جهاز بواسطة هذه البرمجيات الخبيثة، من بينها أكثر من 9 ملايين جهاز في عام 2024 فقط. وأصدرت كاسبرسكي تقريرها حول مشهد التهديدات المتعلقة ببرمجيات سرقة المعلومات، بالتزامن مع انعقاد المؤتمر العالمي للجوال (MWC 2025) في مدينة برشلونة.
وفقاً لتقديرات خبراء كاسبرسكي، تم تسريب ما يقارب 2.3 مليون بطاقة مصرفية عبر الإنترنت المظلم. ويستند هذا الاستنتاج إلى تحليل سجلات البرمجيات الخبيثة المتخصصة في سرقة البيانات، والتي تعود إلى الفترة 2023-2024، وتم تسريبها في أسواق الإنترنت المظلم. ورغم أن نسبة البطاقات المسربة عالمياً تقل بكثير عن واحد بالمئة، إلا أن 95% من أرقام البطاقات التي رُصدت تبدو صالحة من الناحية التقنية.
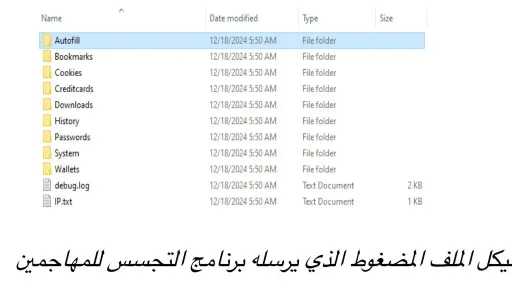
لا تهدف برمجيات سرقة المعلومات الخبيثة لجمع البيانات المالية فقط، فهي تستهدف أيضاً بيانات تسجيل الدخول وملفات تعريف الارتباط وغيرها من بيانات المستخدمين الحساسة، حيث تُجمع هذه البيانات في ملفات سجل ومن ثم يتم تداولها في المجتمعات السرية على الإنترنت المظلم. ويمكن أن تصيب برمجيات سرقة المعلومات جهاز المستخدم عندما يقوم - دون درايةٍ منه - بتحميل وتشغيل ملف خبيث، ربما يكون متنكراً في صورة برنامج مشروع، مثل أدوات الغش في الألعاب. كذلك، يمكن أن تنتشر هذه البرمجيات من خلال عدة طرق، منها روابط التصيد الاحتيالي، والمواقع الإلكترونية المخترقة، والملفات الخبيثة المرفقة بالبريد الإلكتروني أو برامج المراسلة الفورية، وغيرها من الأساليب المختلفة. تستهدف هذه البرمجيات الخبيثة الأجهزة الشخصية وأجهزة الشركات على حد سواء.
المشهد العام لتهديدات برمجيات سرقة البيانات: تم رصد 26 مليون جهاز مخترق في الفترة 2023-2024
في المتوسط، واحدة من كل 14 إصابة ببرمجيات سرقة المعلومات تؤدي إلى اختراق معلومات البطاقات الائتمانية. وكشف خبراء Kaspersky Digital Footrpint Intelligence عن تعرّض ما يقارب 26 مليون جهاز ويندوز للإصابة بأنواع متعددة من برمجيات سرقة المعلومات على مدار العامين الماضيين.
يصرّح سيرجي شربل، الخبير في استخبارات البصمة الرقمية لدى كاسبرسكي: «العدد الفعلي للأجهزة المخترقة يتجاوز هذه الإحصائيات. ويسرّب المجرمون السيبرانيون البيانات المسروقة عادةً على هيئة ملفات سجلات بعد أشهر أو سنوات من الاختراق الأوّلي، في حين تواصل بيانات الاعتماد المخترقة والمعلومات الأخرى ظهورها على الإنترنت المظلم مع مرور الوقت. وعليه، فإنه مع مرور الوقت نرصد المزيد من حالات الاختراق التي حدثت في السنوات السابقة. وتشير توقعاتنا إلى أن إجمالي الأجهزة المصابة ببرمجيات سرقة المعلومات سيتراوح بين 20 و25 مليون جهاز في عام 2024، في حين تتراوح التقديرات لعام 2023 بين 18 و22 مليون جهاز».
احذر من برامج سرقة البيانات: Redline و Risepro و Stealc
حافظت برمجية Redline على موقعها كأكثر برمجيات سرقة المعلومات انتشاراً في 2024، مستحوذةً على 34% من مجمل الإصابات المسجلة.
وشهد عام 2024 ارتفاعاً ملحوظاً في معدل الإصابات الناجمة عن برمجية Risepro، إذ قفزت نسبة إصاباتها من 1.4% في 2023 لتصل إلى ما يقارب 23% في 2024. ويوضح سيرجي شربل «تُشكل برمجية RisePro تهديداً متنامياً. رغم اكتشافها لأول مرة قبل عامين، إلا أنها تكتسب زخماً متسارعاً. تستهدف هذه البرمجية الخبيثة بالدرجة الأولى بيانات البطاقات المصرفية وكلمات المرور ومحافظ العملات الرقمية، وتنتشر متخفية في صورة برامج توليد المفاتيح وأدوات كسر قفل البرامج وتعديلات الألعاب.». كما برزت برمجية Stealc كتهديد متصاعد، حيث ظهرت لأول مرة في 2023 وارتفعت نسبة انتشارها من قرابة 3% إلى 13%.
وفي ظل تنامي تهديدات برمجيات سرقة المعلومات، أطلقت كاسبرسكي صفحة إلكترونية مُخصصة لتعزيز التوعية بهذه المشكلة وتقديم استراتيجيات للتخفيف من المخاطر المصاحبة لها. تعرّف على المزيد في التقرير.
في حال اكتشاف تسرب للبيانات عبر برمجيات سرقة المعلومات، ينبغي اتخاذ الإجراءات التالية على الفور:
- بادر فوراً عند الاشتباه في تسرب بيانات بطاقتك المصرفية: تابع إشعارات المصرف عن كثب، واطلب إصدار بطاقة جديدة، وقم بتغيير كلمة المرور الخاصة بتطبيق المصرف أو موقعه الإلكتروني. وفعّل المصادقة الثنائية وطرق التحقق الأخرى. كذلك، تتيح بعض المصارف إمكانية تحديد سقف للإنفاق كإجراء حماية إضافي. وفي حال تسرب معلومات الحساب والرصيد، يتعين توخي المزيد من الحذر من رسائل التصيد الاحتيالي عبر البريد الإلكتروني، والرسائل النصية والمكالمات الاحتيالية. فقد يستهدفك المجرمون السيبرانيون بهجمات موجهة استناداً إلى هذه المعلومات المسربة. تواصل مع مصرفك مباشرةً في الحالات المشكوك فيها.
- غيّر كلمات المرور للحسابات المخترقة مع متابعة دقيقة لأي نشاطات مشبوهة مرتبطة بهذه الحسابات.
- أجرِ فحصاً أمنياً شاملاً لجميع الأجهزة، مع إزالة أي برمجيات خبيثة يتم رصدها.
- يوصى بأن تقوم الشركات بالرصد الاستباقي لأسواق الإنترنت المظلم للكشف عن الحسابات المخترقة قبل أن تتحول إلى مصدر تهديد للعملاء أو الموظفين. يمكنكم الاطلاع على الدليل التفصيلي لإعداد نظام المراقبة من خلال هذا الرابط. استفد من خدمة Kaspersky Digital Footprint Intelligence لرصد ما يمتلكه المجرمون السيبرانيون من معلومات حول أصول شركتك، وتحديد المسارات المحتملة للهجمات، وتطبيق التدابير الوقائية في التوقيت المناسب.