كاسبرسكي تكتشف برمجية خبيثة تستهدف WhatsApp وSpotify
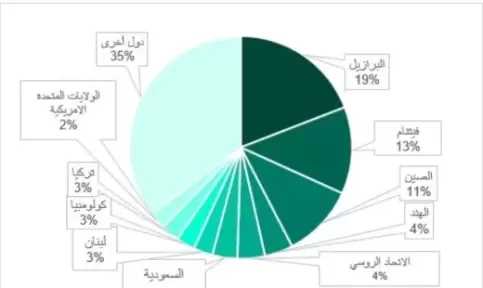
في أواخر أغسطس 2024، اكتشف خبراء كاسبرسكي إصداراً جديداً من برمجية حصان طروادة Necro التي اخترقت عدة تطبيقات مشهورة على متجر Google Play وتطبيقات أخرى معدلة ومتاحة على منصات غير رسمية، وتضمنت التطبيقات Spotify، وWhatsApp، وMinecraft. ويُشار إلى أن Necro هي أداة تنزيل مخصصة لنظام Android، حيث تقوم بتنزيل وتشغيل برمجيات خبيثة أخرى على الأجهزة المصابة، وذلك بناء على أوامر صادرة عن مصممي برمجية حصان طروادة نفسها. وقد سجلت حلول كاسبرسكي استهداف هجمات Necro للمستخدمين في كل من روسيا، والبرازيل، وفيتنام، والإكوادور، والمكسيك، كجزء من هذه الحملة الخبيثة.
قدرات برمجية حصان طروادة Necro
يستطيع إصدار Necro الذي اكتشفه خبراء كاسبرسكي تنزيل وحدات برمجية على الهواتف الذكية المصابة، وتتولى هذه الوحدات بدورها عرض إعلانات في مناطق غير مرئية، وتنقر عليها، وتقوم بتنزيل ملفات قابلة للتنفيذ، وتثبيت تطبيقات خارجية، وفتح روابط عشوائية في نوافذ WebView غير مرئية لتنفيذ كود JavaScript. استناداً إلى خصائصها التقنية، يُرجَّح أن تمتلك برمجية حصان طروادة هذه القدرة على إدخال المستخدمين ضمن اشتراكات في خدمات مدفوعة حتى. وبالإضافة إلى ذلك، تسمح الوحدات التي جرى تنزيلها للمهاجمين بإعادة توجيه تدفق بيانات الإنترنت عبر جهاز الضحية. ويتيح ذلك لمجرمي الإنترنت زيارة موارد محظورة أو مرغوبة باستخدام جهاز الضحية، مع وجود احتمال بتوظيفه كجزء من شبكة بوتات خبيثة يتم تشغيلها عبر وكيل.
التطبيقات المصابة على منصات غير رسمية
اكتشف خبراء كاسبرسكي برمجية Necro للمرة الأولى في نسخة معدلة من تطبيق Spotify Plus. وقد ادعى منشئو التطبيق أنه آمن للأجهزة، وقدموا ميزات إضافية غير متواجدة في تطبيق بث الموسيقى الرسمي. ولاحقاً، وجد الخبراء أيضاً نسخة معدلة من تطبيق WhatsApp تتضمن أداة تنزيل Necro، تلتها إصدارات مخترَقة لعدد من الألعاب الشائعة، بما في ذلك Minecraft، وStumble Guys، وCar Parking Multiplayer. وقد جرى تضمين Necro داخل تلك التطبيقات بواسطة وحدة تكوين للإعلانات غير مصادق عليها.
التطبيقات المصابة على متجر Google Play
امتدت حملة Necro لتتجاوز المنصات الخارجية، وجرى رصدها أيضاً على متجر Google Play. حيث عُثِر على برنامج التنزيل الخبيث في كل من تطبيق Wuta Camera وMax Browser. وتبعاً لإحصاءات Google Play، فقد تخطى عدد التنزيلات لهذين التطبيقَين معاً 11 مليوناً. كما تم توزيع برمجية Necro على هذه المنصة عبر نموذج إعلاني لم يتم التحقق منه. وفي أعقاب تقديم تقرير مختبرات كاسبرسكي إلى Google، تم إقصاء الكود الخبيث من تطبيق Wuta Camera، فيما أزيل تطبيق Max Browser من المتجر. لكن ورغم ذلك، لا يزال المستخدمون معرضين لخطر مصادقة Necro على منصات غير رسمية.
حول الموضوع، علّق خبير الأمن السيبراني لدى كاسبرسكي، ديمتري كالينين، قائلاً :«غالباً ما يتجه المستخدمون نحو تنزيل تطبيقات غير رسمية ومعدلة بغرض تجاوز القيود في التطبيقات الرسمية، أو للوصول إلى ميزات إضافية مجانية. وبدورهم، يستغل مجرمو الإنترنت هذا التصرف، فيعمدون إلى نشر برمجيات خبيثة مع هذه التطبيقات، في ظل غياب الإشراف على منصات الطرف الثالث. كما يجدر بالذكر أن إصدار Necro المضمن في هذه التطبيقات استعمل أساليب إخفاء المعلومات، محتفظاً بما لديه داخل الصور ليبقى خارج نطاق الرصد؛ وهي طريقة من النادر جداً اعتمادها في برمجية خبيثة للأجهزة المحمولة.»
للحماية من هذا التهديد وسواه من التهديدات الإلكترونية على نظام Android، يوصي خبراء كاسبرسكي أيضاً بما يلي:
• تحميل التطبيقات من مصادر رسمية حصراً
• التحديث المنتظم لنظام التشغيل والتطبيقات المثبتة
استخدام حل أمني جدير بالثقة، ومن شركة معتمدة تم التحقق من منتجاتها من قبل مختبرات فحص مستقلة.