
كاسبرسكي تكشف عن مخططاً جديداً للتصيد الاحتيالي يستهدف حسابات فيسبوك التجارية
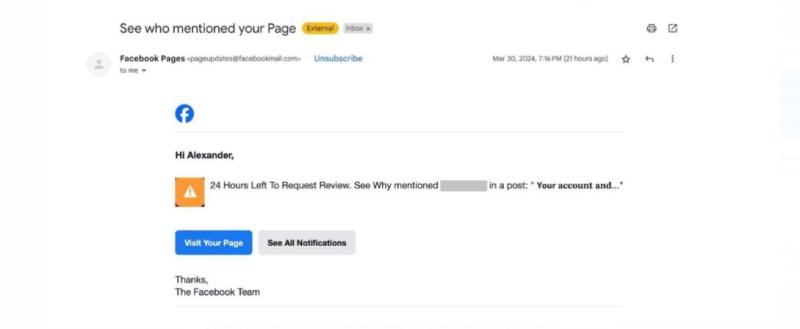
اكتشفت كاسبرسكي مخططاً جديداً للتصيد الاحتيالي يستهدف حسابات فيسبوك التجارية، باستخدام البنية التحتية المشروعة لمنصة فيسبوك لإرسال رسائل بريد إلكتروني خادعة تتضمن تهديدات بتعليق الحساب. حيث ابتكر مجرمو الإنترنت وسيلة لاستغلال وظائف فيسبوك الأساسية لإرسال تحذيرات وهمية إلى حسابات الأعمال تهدد بتعليقها. وتحتوي رسائل البريد الإلكتروني الصادرة من فيسبوك على تحذيرات مثيرة للقلق مثل «تبقت 24 ساعة لطلب المراجعة. تعرف على السبب.»
يؤدي النقر فوق رابط البريد الإلكتروني إلى صفحة فيسبوك أصلية تعرض تحذيراً مشابهاً. بعد ذلك، تتم إعادة توجيه المستخدم إلى موقع التصيد الاحتيالي المتخفي بعلامة Meta التجارية، مما يقلل الوقت اللازم لحل المشكلة من 24 إلى 12 ساعة، والذي يطلب معلومات غير ضارة في البداية، يتبعها طلب البريد الإلكتروني للحساب أو رقم الهاتف وكلمة المرور.
يستخدم المهاجمون حسابات فيسبوك المخترقة لإرسال هذه الإشعارات. إذ يقومون بتغيير اسم الحساب إلى رسالة تهديد وصورة الملف الشخصي إلى علامة تعجب، ومن ثمّ يقومون بإنشاء منشورات تشير إلى حسابات الأعمال المستهدفة. ونظراً لأن العملية بأكملها تتم من خلال البنية التحتية الفعلية لفيسبوك، فإن هذه الإشعارات مضمونة الوصول إلى المستلمين المقصودين.
علق أندريه كورتون، خبير أمني في كاسبرسكي، قائلاً: «يمكن للإشعارات التي تبدو مشروعة وتأتي من مصدر موثوق به مثل فيسبوك أن تكون خادعة. لذا من الضروري فحص الروابط التي يُطلب منك اتباعها بعناية، خاصةً عندما تتضمن إدخال البيانات أو إجراء الدفعات. يمكن أن يحدث ذلك فرقاً كبيراً في حماية حسابات أعمالك من هجمات التصيد الاحتيالي.»
لضمان لحماية حسابات وسائل التواصل الاجتماعي الخاصة بشركتك، يُوصي خبراء كاسبرسكي بما يلي:
تجنب فتح الروابط التي تتلقاها في رسائل البريد الإلكتروني المشبوهة. اكتب عنوان الحساب يدوياً أو استخدم إشارة مرجعية إذا كنت بحاجة لتسجيل الدخول إلى حساب الشركة الخاص بك.
استخدم حلول خط منتجات Kaspersky Next لحماية الشركة من مجموعة واسعة من التهديدات، إذ أنها تساعد على توفير الحماية، ورصد التهديدات، وقدرات التحقيق والاستجابة من حلول EDR وXDR في الوقت الحقيقي لمختلف المؤسسات بغض النظر عن حجمها. يمكنك اختيار فئة المنتج الأكثر ملائمة وفقاً لمتطلبات الأمن السيبراني الخاصة بك، واحتياجاتك الحالية، والموارد المتاحة.
قدّم لموظفيك دورات أمن سيبراني إضافية، لإبقائهم على إطلاع بأحدث المستجدات. حيث يُمكن تطوير مهارات مختصي أمن المعلومات العملية والقدرة على الدفاع عن شركاتهم ضد الهجمات المتطورة، من خلال التدريب العملي لخبراء كاسبرسكي. يمكنك اختيار التنسيق الأنسب ومتابعة الدورات التدريبية عبر الإنترنت أو الدورات التدريبية المباشرة التي يقودها المدرب. وبالنسبة للموظفين الآخرين، هناك أيضاً دورات تعليمية، مثل Kaspersky Automated Security Awareness Platform.